

目次
不正アクセス禁止法とは?法律の目的と新社会人が知っておくべき基礎知識
現代のビジネスシーンにおいて、ITリテラシーは必須のスキルです。その中でも、私たちが日常的に利用しているインターネットや社内システムの安全を守るための法的根拠となっているのが「不正アクセス行為の禁止等に関する法律」、通称「不正アクセス禁止法」です。
この法律は1999年に制定され、その後も巧妙化するサイバー犯罪に対応するために改正が重ねられてきました。背景には、インターネットの急速な普及によって、デジタル空間での脅威が現実世界と同じくらい深刻な問題として認識されるようになったという社会環境の変化があります。法律の最大の目的は、コンピュータネットワークを利用した通信の安全と秩序を守り、高度情報通信社会の健全な発展に寄与することにあります。
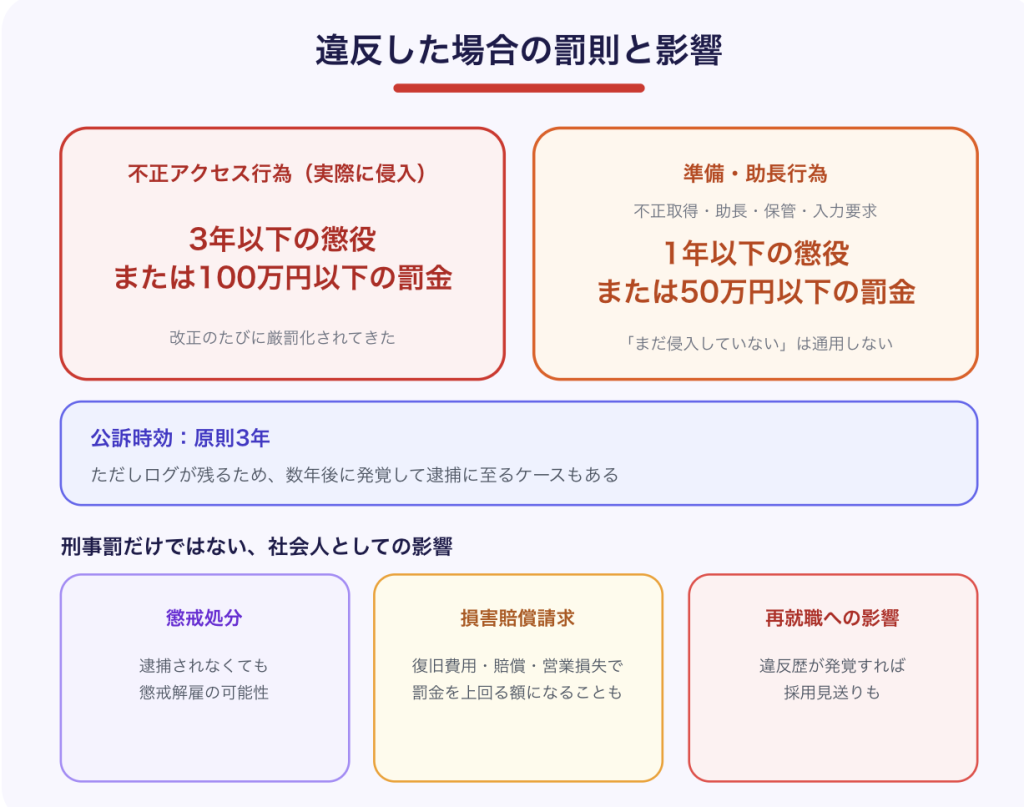
簡単に言えば、「他人の庭や家に勝手に踏み込んではいけない」という現実世界のルールを、デジタルの世界でも厳格に適用するための法律です。ただし、オンラインの世界では、その「他人の庭」がサーバーやアプリケーション、SNSのアカウントなど目に見えない形で存在しているため、より一層、明確なルール設定が必要になるのです。
新社会人がこの法律を理解する上で、まず押さえておきたいのが「アクセス管理者」と「利用権者」という二つの立場です。
「アクセス管理者」とは、社内システムやWebサービスを運営し、誰がアクセスできるかをコントロールする立場を指します。企業の情報システム部門や、SaaS企業のシステム管理チームがこれに該当します。一方、「利用権者」とは、管理者からIDやパスワードを与えられ、正当な権限を持ってシステムを利用する人、つまり社員や一般ユーザーを指します。
不正アクセス禁止法が守ろうとしているのは、この「アクセス制御機能」です。管理者が意図的に設定した「ここまでのデータは見られる、ここからは見られない」という情報管理の枠組みです。正当な理由がない人間が、他人のIDやパスワードを悪用したり、システムの穴である脆弱性を突いたりして、本来アクセスできない領域に侵入する行為を厳しく禁じています。
なぜ、新社会人がこの法律を真っ先に学ぶ必要があるのでしょうか。
それは、ビジネスにおいては「知らなかった」では済まされない重大な責任が伴うからです。仕事で扱うデータには、顧客の個人情報や企業の機密情報が含まれており、これらへの不正なアクセスは、企業に甚大な損害を与えるだけでなく、社会全体の信頼を損なうことにつながります。また、この法律は業務中だけでなく、プライベートでのSNS利用やスマートフォンアプリの操作にも密接に関わっています。
デジタルネイティブ世代だからこそ、無意識のうちに法律の境界線を越えてしまわないよう、法的な枠組みを正しく理解しておくことが求められます。不正アクセスは、従来のような「知識のある悪人が行うもの」という限定的なイメージではなく、技術進化に伴って、より多くの人が無意識のうちに触れてしまう可能性のある犯罪領域へと変わっています。
このセクションを通じて、皆さんが「不正アクセス禁止法とは何か」「なぜそれが必要なのか」を体系的に理解し、デジタル社会での行動規範の基盤を築いていただきたいと考えています。次のセクションからは、より具体的に「どのような行為が禁止されているのか」という実践的な知識に進んでいきます。
絶対にやってはいけない!法律で禁止されている5つの主な行為
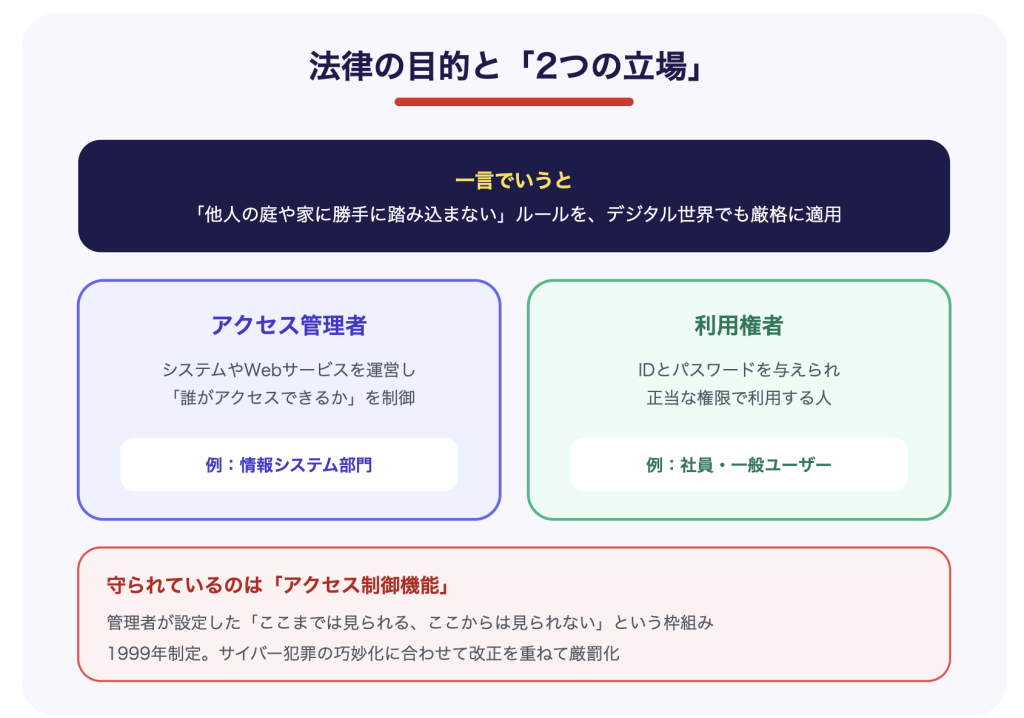
不正アクセス禁止法では、主に5つの行為を処罰の対象として規定しています。これらの行為は、実際に情報が盗まれたかどうかにかかわらず、その「行為自体」が罪に問われる点に注意が必要です。言い換えれば、結果がなくても、禁止された行為に該当すれば法的責任が発生するということです。
第一に挙げられるのが「不正アクセス行為(なりすまし・脆弱性攻撃)」です。これは法律の核心部分であり、大きく分けて二つのタイプがあります。一つ目は、他人のIDやパスワードを無断で入力してログインする「なりすまし型」です。二つ目は、セキュリティの欠陥を突いて侵入する「脆弱性攻撃型」で、これはプログラムの穴を悪用して正規のIDやパスワードを使わずにシステムに侵入する手口です。重要なポイントとして、たとえ悪意がなくても、他人のアカウントで勝手にログインした時点でこの罪が成立することを覚えておいてください。
第二が「識別符号の不正取得罪」です。識別符号とは、ログインに必要なIDやパスワード、あるいは認証に使用される生体情報など、本人確認に用いられるすべての情報を指します。これらを不正に手に入れる行為は処罰の対象になります。具体的な事例としては、フィッシングメールで偽のログイン画面へ誘導して盗み取ることや、肩越しにパスワードを盗み見ることが挙げられます。さらに、社員になりすましてコールセンターに電話をかけ、パスワードリセットをさせるという社会工学的な手口も該当します。重要なのは、アクセスする前段階の「情報を盗む」という行為自体が禁止されているということです。
第三は「不正助長行為」です。自分ではアクセスしなくても、他人のIDやパスワードを第三者に教えたり、販売したりする行為がこれに該当します。インターネット掲示板に誰かのパスワードを書き込んだり、メッセージアプリで知人に「このサービスのパスワードはこれだよ」と教えたりすることも、「不正アクセスを助ける行為」として罰せられます。さらに言えば、自分の同僚にIDやパスワードを共有させるよう要求することも、この罪に含まれる可能性があります。
第四は「識別符号の不正保管罪」です。不正に取得されたパスワードであることを知りながら、それを隠し持っている状態を指します。自分で使うつもりがなくても、不正な名簿やリスト、ハッキングされたデータベースから流出したパスワード一覧を所持しているだけで法に触れるのです。この罪の特徴は、「保管しているだけ」という極めて受動的な行為であっても、違法性が認められるという点にあります。
最後が「識別符号の入力要求行為(フィッシングサイトの構築など)」です。アクセス管理者に成りすまして、ユーザーにパスワードの入力を要求する行為を指します。偽のネット銀行の画面やSNSのログイン画面を作成し、ユーザーを騙して情報を入力させようとする行為、つまりフィッシング詐欺の準備段階を直接的に規制しています。この行為は、実際に誰かがだまされて情報を入力したかどうかにかかわらず、偽サイトそのものを構築した時点で犯罪が成立します。
これら5つの行為に共通しているのは、「ネットワークの安全性を脅かす予備動作」すらも逃さないという強い姿勢です。実際の侵入行為だけでなく、その準備段階や支援行為までも幅広く規制しているのです。
例えば、友人のパスワードをなんとなく推測して試しにログインしてみたらアクセスできてしまったというケースを考えてみましょう。これは「試しにやってみた」という軽い気持ちであっても、立派な不正アクセス行為として罪に問われます。「遊び半分だった」「中身を見ただけで何もしていない」「データをコピーしていない」という言い訳は、法的には何の効力も持ちません。デジタル空間における境界線は、ログイン画面という非常に明確な形で存在しており、その線を越えた瞬間に法を犯しているということを、決して忘れてはいけません。
処罰の対象は?不正アクセス禁止法に違反した場合の罰則と時効
不正アクセス禁止法に違反した場合、非常に重い刑事罰が科される可能性があります。社会人としてのキャリアを一瞬で失いかねないリスクであることを、ここで明確に認識する必要があります。
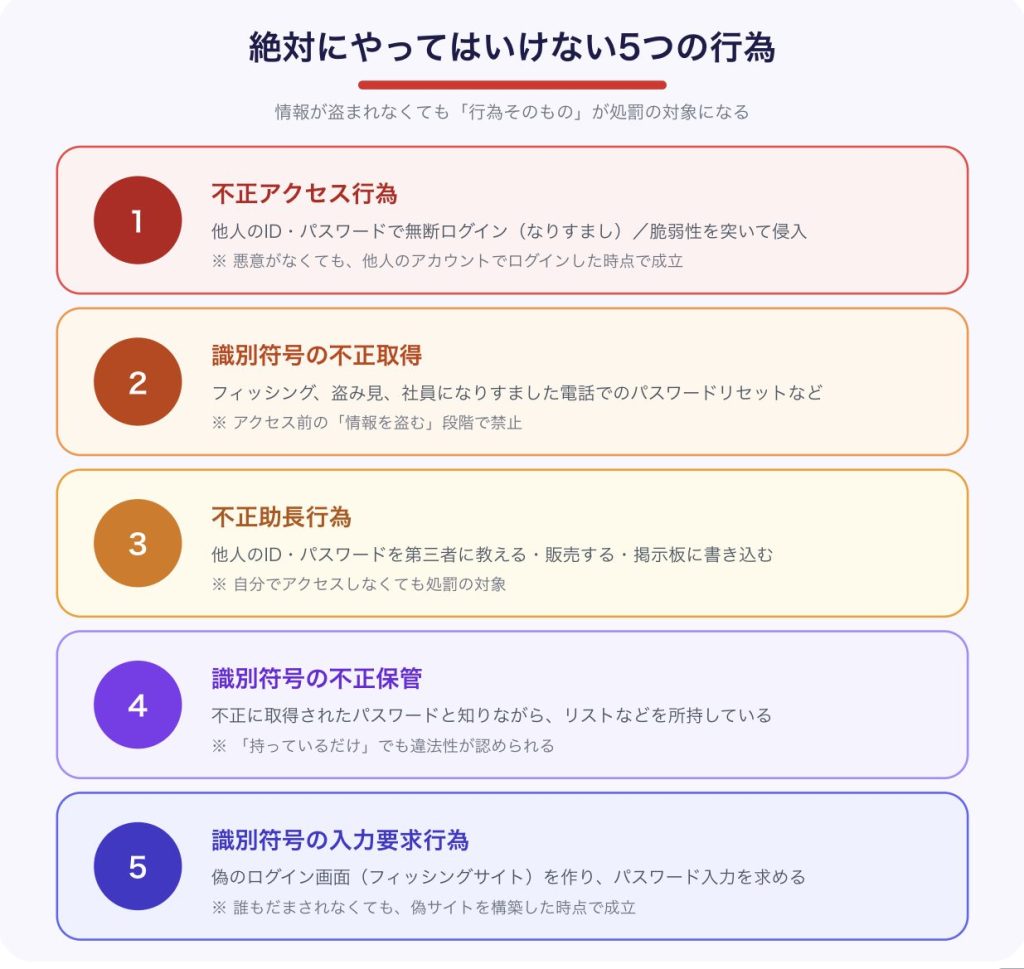
最も罪が重いのは「不正アクセス行為(実際に侵入した行為)」です。これに該当する場合、「3年以下の懲役または100万円以下の罰金」が科されます。以前はさらに軽い罰則でしたが、サイバー犯罪の深刻化に伴い、この法律は改正を重ね、厳罰化されてきました。つまり、法律制定時よりも今の方が、より厳しく対処されるようになっているのです。
一方で、不正アクセスを準備する段階にあたる「不正取得」「不正助長(提供)」「不正保管」「不正入力要求(フィッシング準備)」についても、「1年以下の懲役または50万円以下の罰金」という罰則が設けられています。
ここで重要なポイントがあります。「まだ侵入していないから大丈夫」という考えは通用しません。情報を盗き取ろうとしたり、他人に教えたり、持ち出したりした時点で犯罪者となる可能性があるのです。罰則の重さからも、法律が「予防」を最優先事項としていることが伝わってきます。
また、これらの罪には「公訴時効」が存在します。不正アクセス禁止法の罰則における時効は原則として3年です。つまり、行為から3年以内に検察が起訴しなければ、刑事責任を問われないということになります。しかし、デジタルデータにはログ(利用記録)が残るため、数年が経過してから当時の不正が発覚し、逮捕に至るケースも少なくありません。過去の行為が「時間が経ったから大丈夫」と思い込むのは危険です。
さらに、恐ろしいのは刑事罰だけではありません。社会人の場合、会社内での「懲戒処分」の対象となります。多くの企業の就業規則では、法令違反や重大なセキュリティ事故を起こした際の解雇規定が定められています。つまり、逮捕されなくても、会社から懲戒解雇される可能性が高いということです。
また、不正アクセスによって企業が損害を被った場合、個人に対して「損害賠償請求」という民事上の責任を追及されることもあります。システムの復旧費用、顧客への賠償、信用失墜に伴う営業損失など、その額は刑事罰の罰金をはるかに上回ることもあります。
一度「サイバー犯罪に関与した」というレッテルを貼られれば、その後の再就職は極めて困難になります。金融機関や情報セキュリティ関連の企業では、採用時の身辺調査で違反歴が発覚すれば、採用が見送られる可能性が高いでしょう。法的な罰則の重さと同時に、その後の人生に与える社会的影響の大きさを、新社会人の皆さんは重く受け止める必要があります。
不正アクセス禁止法違反は、一時的な好奇心や便宜上の判断が、取り返しのつかない人生の転機をもたらす犯罪なのです。
うっかりが命取りに?新社会人が注意すべき日常のNG行動3選
悪意のあるハッカーだけがこの法律に関係するわけではありません。実は、日常業務の中にある「ちょっとした油断」や「効率化のための勝手な判断」が、不正アクセス禁止法違反を招くことがあります。特に注意すべき3つのケースを紹介します。
業務効率化を目的とした「ID・パスワードの貸し借り」が、最初の大きな落とし穴です。急ぎの承認が必要なのに上司が席を外しているから、代わりにパスワードを聞いてログインする。チームで共有のアカウントを作るのが面倒なので、一人のIDを使い回す。このような行為は、多くの職場で発生しがちな「うっかり違反」です。
しかし、本人の許可があったとしても、管理者が「一人一アカウント」というルールを設けている場合、権限のない人間がログインすれば法的には「不正アクセス」とみなされるリスクがあります。会社という組織においては、ルールに基づいた運用が絶対であり、善意の肩代わりが犯罪行為になり得ることを肝に銘じてください。
実際の事例として、大手企業でも、退職予定者が部下のアカウント情報を使って引き継ぎ資料を作成したために、不正アクセス禁止法違反で書類送検されたケースが存在します。当事者たちは「業務の円滑な進行のため」という善意で行った行為でしたが、法的には何の言い訳にもなりませんでした。
退職した会社や以前のプロジェクトへの「居残りアクセス」も、見落としやすい違反ケースです。転職した後や部署移動の後に、「前の職場のシステムにまだログインできるから、当時の資料を参考にしよう」とアクセスする行為があります。
管理者がアカウントを消し忘れているケースは多々あります。しかし今のあなたにはそのシステムを利用する「正当な権限」がありません。この状態でのアクセスは、明確な不正アクセス行為となります。
退職後に以前の会社の情報を閲覧することは、不正アクセス禁止法だけでなく、不正競争防止法における営業秘密の窃取にも抵触する恐れがあります。つまり、二重の法的リスクを負うことになるのです。さらに厳しいことに、退職者が旧勤務先のシステムにアクセスしたことが発覚すれば、転職先企業のコンプライアンス評価にも悪影響を及ぼします。新しい職場での信用を失うことにつながるため、絶対に行ってはいけない行為です。
家族や知人のSNSアカウントへの「勝手なログイン」も、同様に深刻な問題です。浮気を疑ってパートナーのスマートフォンからSNSにログインする。友人のアカウントを勝手に使って投稿するといった行為があります。
プライベートな関係だから許されるだろうという甘い考えは通用しません。実際に、配偶者や知人のSNSに無断でログインしたことで、不正アクセス禁止法違反として逮捕・書類送検された事例は数多く存在します。家庭内の問題や友人関係の問題だからといって、法的責任が減免されることはないのです。
むしろ、親密な関係であるからこそ、より一層「相手の同意を得ること」の重要性が高まります。相手がパスワード変更の必要性を感じていないなら、それはその人の権利です。他人のアカウントへの無断アクセスは、相手の信頼を失うだけでなく、あなた自身を犯罪者にしてしまう行為です。
これら三つの行動に共通しているのは、「鍵が開いているからといって、他人の部屋に入ってはいけない」という基本原則を忘れている点です。デジタル世界では物理的な障壁が見えにくいため、倫理観が麻痺しがちです。しかし、どのような場面でも「自分にその権限があるか」を常に問い直す習慣をつけることが、法令遵守への第一歩となります。
被害者にも加害者にもならないための具体的なセキュリティ対策5選
不正アクセス禁止法は、「攻撃者」を罰する法律ですが、一方で「アクセス管理者」にも防御の努力義務を課しています。新社会人の皆さんは、システムを利用するユーザーとして、会社が講じている防御措置に協力し、自分自身が「踏み台(攻撃の起点)」にされないための対策をとる責任があります。ここからは、被害者にも加害者にもならないための具体的なセキュリティ対策を5つ紹介します。
まず第一の対策が「多要素認証(MFA)の積極的な活用」です。IDとパスワードだけの認証は、既に限界を迎えています。単一の認証方式では、パスワードが流出した時点でシステムへのアクセスが可能になってしまいます。
多要素認証とは、複数の異なる認証方式を組み合わせる方法です。スマートフォンに届くSMSコード、認証アプリ、生体認証(指紋認証や顔認証)など、「知っているもの」「持っているもの」「本人の特性」を組み合わせることで、セキュリティホールを埋めます。万が一パスワードが流出しても、外部からの侵入を阻止できる確率が飛躍的に高まります。新社会人の皆さんが業務で使用するシステムやサービスで多要素認証が提供されていれば、必ず有効にしてください。
第二の対策は「OS・ソフトウェアの最新アップデート」です。不正アクセスの手法には、システムの脆弱性を突くものが多くあります。開発メーカーが提供するアップデートプログラムには、これら脆弱性を修正するパッチが含まれています。
「忙しいから後で」と後回しにしてはいけません。実は、マルウェアやランサムウェアの感染の多くは、既に修正パッチが提供されている脆弱性を通じて発生しています。つまり、速やかにアップデートを実施さえすれば防げたはずの被害なのです。OSやセキュリティソフト、業務アプリケーションは常に最新の状態を保つことが、攻撃者に隙を与えないための基本的な防御です。
第三は「パスワードの使い回し禁止と適切な管理方法」です。複数のサービスで同じパスワードを使い回していると、一箇所から漏洩しただけで、連鎖的にすべてのサービスで不正ログイン被害に遭います。これを「パスワードリスト攻撃」と呼びます。
パスワードは「長く、複雑に」設定し、サービスごとに異なるものを使用するのが鉄則です。記憶しきれない場合は、信頼できるパスワードマネージャー(暗号化された安全な管理ツール)を利用し、付箋に書いてモニターに貼るような管理は絶対に避けてください。デスク周りに貼られた付箋は、物理的なセキュリティホールになります。
第四の対策として「不審なメール・リンクの徹底的な警戒」が挙げられます。フィッシングサイトへの誘導は、今やメールだけでなく、SNSのダイレクトメッセージやショートメッセージ(SMS)でも行われています。
心当たりのない送信者からのリンクは開かない、URLが正しいドメインか確認する、といった基本的な注意を怠らないでください。さらに言えば、メールが本当に信頼できる送信者からのものか、電話番号や過去のやり取りで確認するという習慣もあります。攻撃者は巧妙になっており、見た目は本物そっくりの偽メールを送信することもあります。
最後に第五の対策が「会社のセキュリティポリシーの遵守」です。会社が定めた「私用パソコンの業務利用禁止」「許可されていないUSBメモリの使用禁止」「クラウドストレージへのファイル保存制限」などのルールには、すべて理由があります。
これらのルールを破ることは、自社のシステムに穴を開け、不正アクセスを招き入れることに直結します。また、外部からの攻撃だけでなく、内部からの情報漏洩リスクも高まります。従業員教育とルール徹底は、セキュリティ対策の最後の砦です。
セキュリティ対策は「面倒なもの」と感じるかもしれませんが、それは自分自身の身を守り、ひいては会社の信用を守るための「鎧」です。最新の技術を正しく使い、基本的なルールを徹底することで、あなたは被害者にも加害者にもならずに済みます。プロフェッショナルな社会人として、自覚を持ったシステムの運用を心がけましょう。
もし被害に遭ったら?相談すべき窓口とトラブルへの対処法
どんなに気をつけていても、不正アクセスの被害に遭う可能性はゼロではありません。また、自分のアカウントが乗っ取られ、知らないうちにスパムメールを送信するなど「加害の踏み台」にされてしまうこともあります。万が一「おかしい」と感じたときの対処法を知っておくことは、被害を最小限に抑えるために不可欠です。
業務に関わるシステムやデバイスで異常を感じたら、まずは直属の上司とシステムの管理部門(情報システム部)に即座に報告してください。これが「ステップ1:社内での迅速な報告」です。
「自分のミスかもしれないから隠したい」という心理が働くことがあります。しかし報告が遅れるほど被害は拡大し、会社全体の復旧コストも増大します。初期消火が最も重要です。経験豊富なシステム管理者は、異常検知から対応まで、多くの事例を知っています。遠慮なく相談してください。
次が「ステップ2:二次被害の防止」です。乗っ取られた可能性があるアカウントのパスワードを直ちに変更し、可能であればセッションを強制終了させます。複数のサービスで同じパスワードを使っていた場合は、すべてのサービスで変更が必要です。
クレジットカード情報などが登録されているサービスの場合は、カード会社へ連絡して利用停止措置をとる必要があります。また、不正なメール送信が行われた可能性がある場合は、連絡先リストに登録されている人々に対して、フィッシング詐欺の可能性を知らせるメールを送ることも検討してください。
会社としての対応とは別に、個人として、あるいは組織として公的な支援が必要な場合は、以下の窓口が役立ちます。
都道府県警察のサイバー犯罪相談窓口は、実際に被害が発生し、被害届を出したい場合に相談する公的な窓口です。各都道府県の警察本部に設置されており、サイバー犯罪の専門知識を持つ警察官が対応します。インシデントの詳細や、犯人特定に必要な情報を提供する場となります。
IPA(情報処理推進機構)は、政府が認定する専門機関であり、ウイルス被害や不正アクセスの技術的な相談、届出を受け付けています。セキュリティに関する専門的なアドバイスが必要な場合は、IPA cyber.ipa.go.jpのポータルサイトから相談することができます。
国民生活センターは、フィッシング詐欺などで金銭的な被害が生じた際、消費者トラブルとしての相談に乗ってくれる窓口です。特に個人として被害を受けた場合には、こちらへの報告も有効です。
不正アクセス禁止法は、被害者が泣き寝入りしないための盾でもあります。しかし、その盾を有効に使うためには、被害の証拠(いつ、どこから、どのようなアクセスがあったか)を残しておくことも重要です。勝手にデータを消去せず、専門家の指示を仰ぎましょう。
トラブルに遭遇したとき、パニックにならず冷静に「ルール通りの報告」ができるかどうか。その初動の速さが、あなたの評価と会社を守ることにつながります。デジタル社会の一員として、非常時のマニュアルも頭の片隅に置いておきましょう。