

ワンタイムデジタル署名®「ONEデジ®」は、2024年2月、グレーゾーン解消制度により内閣総理大臣をはじめとする5大臣連名で電子署名法第2条第1項の「電子署名」該当が確認され、国・地方公共団体の契約書での使用が可能となりました。
ワンタイムデジタル署名®「ONEデジ®」は、アジア太平洋地域のCIOをはじめとするITリーダーに広く読まれる業界権威の技術専門誌「CIOReview APAC」より、アジア太平洋地域における最高峰の電子署名技術として選出されました。
ONEデジ®が、「CIOReview APAC」より最高峰の電子署名技術に選出されました。
Service
ONEデジ®と電子契約サービス
業務のデジタル化を包括的にサポート

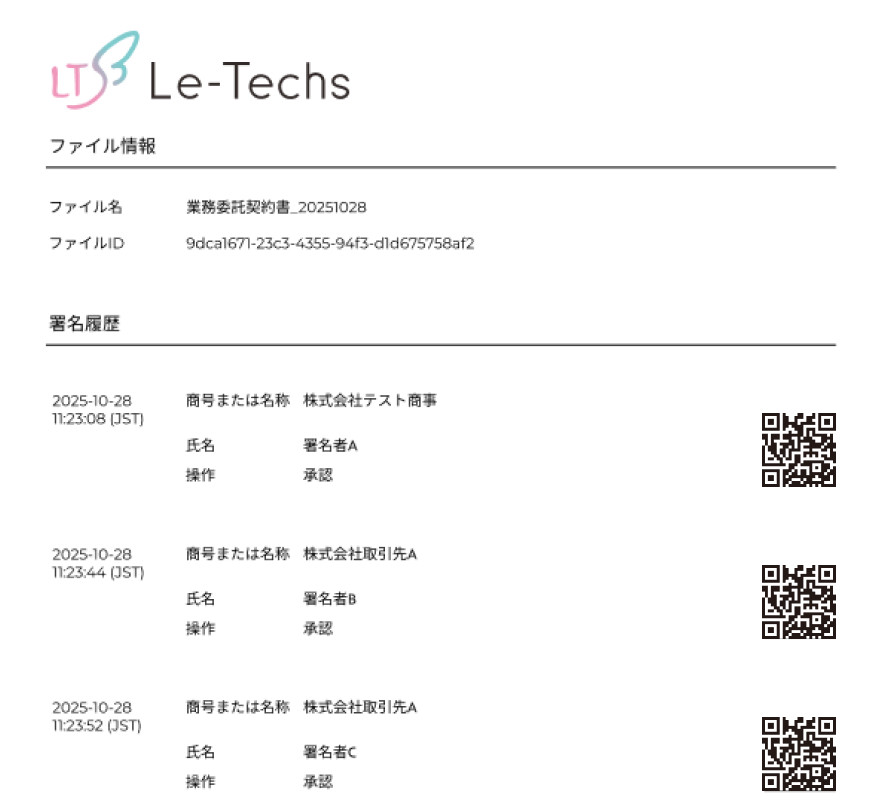
ワンタイムデジタル署名®「ONEデジ®」は、二次元バーコードで文書の「いつ・誰が・改ざんなし」を証明。文書の来歴と完全性を保証します。
ONEデジ®シリーズ
QRコードで真正性を確認可能。紙でも渡せる電子署名。
ONEデジPREMIUM™
契約
Wordで電子契約が完結
PDF 変換不要!Word ファイルのまま編集・電子署名・管理が完結。
ONEデジ®Document
契約
見える電子署名で確かな証拠力
誰でも直感的にかんたん操作。電子帳簿保存法・3者間契約にも対応。
ONEデジ®Certificate
証明
低コストで証明書を電子化
既存システム連携不要で即日導入。印刷・郵送業務を大幅削減。
ONEデジ®Invoice
請求
インボイス制度完全対応
テンプレート入力だけで簡単作成。電子署名入りで高い証明性を実現。
ONEデジ®API
連携
複雑な開発不要のAPI連携
既存システムと簡単統合。自由な料金設計で新たな収益源を創出。
ONEデジ®ファクタリング
資金調達
電子契約でスムーズな資金調達
電子契約とファクタリングを組み合わせた新しい資金調達サービス。
業種を問わず、多様なビジネスの場で採用されています
※掲載承諾をいただいた企業・学校様のみ表示しております(順次更新中)
電子契約サービス
用途に応じて選べる、安全性・法的証拠力の高い電子契約。
リーテックスデジタル契約®
契約
金融機関レベルの本人確認
電子債権対応。定額制・契約数無制限。ワークフロー一元管理。
100年電子契約
保存
建設業界特化、印紙税を大幅削減
BIM・3D CAD対応。100年保存。印紙税最大60万円削減。
Features
ONEデジ®の特長
業務効率化を実現する充実の機能
完全な
トレーサビリティ
全ての操作履歴を記録。いつ、誰が、何をしたか完全に追跡可能です。
使いやすい
インターフェース
直感的な操作で、ITに詳しくない方でもすぐに使いこなせます。
エンタープライズ級の
セキュリティ
SO27001認証取得。大切な情報を安全に保護します。
開発負担を抑えて
既存システムと連携
API連携で既存の業務システムとシームレスに統合できます。
Move
動画紹介
動画で知るリーテックス
動画で知るサービス
ONEデジ®とは
ONEデジ®Document
ONEデジ®Certificate(学校版)
ONEデジ®API
動画で見る取り組み
FIN/SUM 2026
FIN/SUM 2026 平大臣メッセージ
Case
導入事例
様々な業界で業務改善を実現

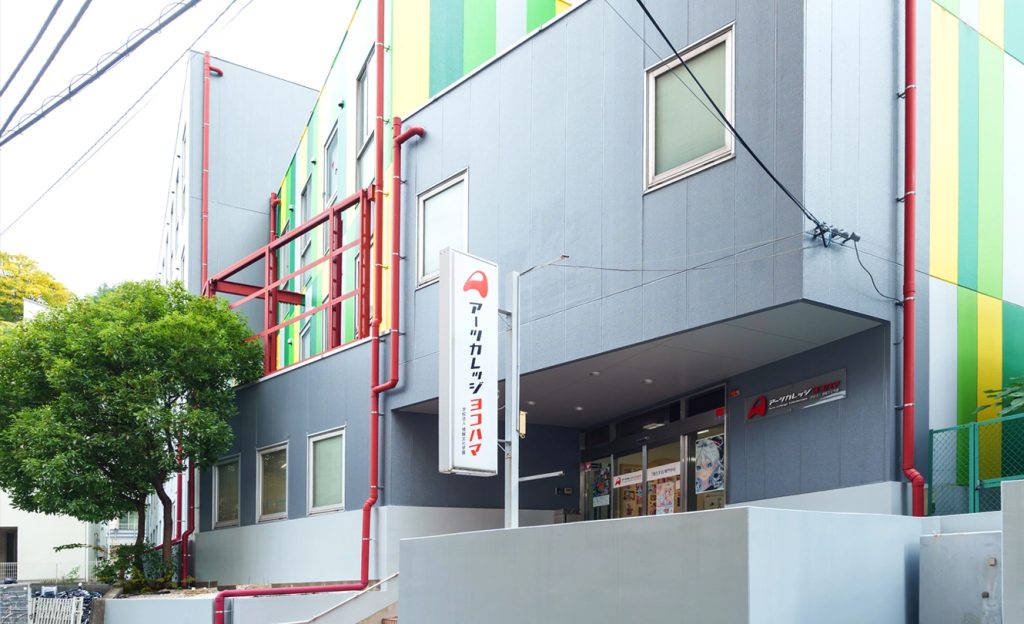
増え続ける電子化ニーズに手軽に対応。各種証明書から学校運営に関わる書類まで、アーツカレッジヨコハマが実現した電子署名の活用拡大
導入事例 大学・専門学校 × 電子証明書 増え続ける電子化ニーズに手軽に対応。各種証明書から学校運営に関わる書類まで、アーツカレッジヨコハマが実現した電 …

「別サービス」を感じさせないUI。API連携で実現した、現場のリアルな声を反映したシステム開発
導入事例 自動車業界 × 電子署名API 「別サービス」を感じさせないUI。API連携で実現した、現場のリアルな声を反映したシステム開発 自動車業界のD …

他社からの乗り換えで、リーテックスデジタル契約へ「コスト削減」と「業務効率化」の双方を実現!
NIN JAPAN株式会社様ご利用サービス:リーテックスデジタル契約 他社からの乗り換えで、リーテックスデジタル契約へ「コスト削減」と「業務効率化」の双方を …
Blog
お役立ちコンテンツ
業務改善のヒントがここに
- すべて
- お役立ちブログ
- セミナー情報
UNCITRAL: デジタル商取引を支える法とモデル法MLETRの解説
国際貿易の書類を電子化するとき、最大の壁は技術ではなく「法律が電子の書類を紙と同じように認めてくれるか」です。この壁を国際的に取り除こうとしているのが、国連国際商取引法委員会(UNCITRAL)と、同委員会が2017年に採択した「電子的移転可能記録モデル法(MLETR)」です。 本記事では、UNCITRALの役割から、MLETRの仕組み、トラストサービスとの関係までを整理します。さらに、日本でMLETRを使う場合の国内法との関係、電子船荷証券などの具体的な活用例、システム導入時に確認すべき本人確認・電子署名・データ管理の要件まで、実務目線で解説します。 デジタルによる国際商取引の概要とUNCITRALの役割 デジタル商取引の現状と課題 契約の締結や請求、決済は、すでに国境を越えてオンラインで行われるのが当たり前になりました。一方で、貿易の現場には船荷証券、為替手形、倉庫証券など、いまも紙の原本を郵送する書類が多く残っています。 紙が残る理由は、多くの国の法律が「原本を持っている人が権利者」という前提で作られているからです。電子データは簡単に複製できるため、「どれが唯一の原本か」「誰が権利を持っているか」を法的に示しにくいのです。 その結果、次のような課題が生じています。 書類の郵送に数日〜数週間かかり、貨物の到着に書類が間に合わない 紙の書類の偽造や紛失のリスクがある 国ごとに電子文書の扱いが異なり、一国だけ電子化しても取引全体が電子化できない 電子署名やデータの真正性を、相手国の法律で認めてもらえるか不透明 これらはいずれも、技術ではなく法制度の不一致から生まれる問題です。だからこそ、国際的な法の調和が求められています。 UNCITRAL(アンシトラル)の役割と目的 UNCITRAL(United Nations Commission…
委託先・クラウドの情報漏えい事故に備える契約書の見直しポイント|2026年10月の相次ぐ事案から学ぶ委託先管理
はじめに:自社が攻撃されていなくても、事業が止まる時代に 2026年10月7日、ソフトバンクグループ子会社のIDCフロンティアが提供するクラウドサービス「IDCFクラウド」が、第三者によるランサムウェア攻撃を受けたと公表しました。影響は、同サービスを契約する495の企業や自治体に及んでいると報じられています。契約先の中には、Webサイトが閲覧できなくなった自治体や、商品の入出荷ができなくなった企業もありました。自社が直接攻撃を受けたわけではないのに、使っていたクラウドが止まったことで、業務が止まってしまう。そんな事態が現実になったのです。 同じ日、個人情報保護委員会は「大規模な漏えい等事案を踏まえた対応について(注意喚起)」を公表しました。この注意喚起は特定の事案を名指ししたものではありませんが、不正アクセスによる個人データの漏えいが相次いでいることを受け、事業者に安全管理措置の見直しを求める内容です。そして、そこで取り上げられた事例には、委託先やクラウドサービス、グループ会社との関係に関わるものが複数含まれています。 ここで大切になるのが、「契約書」です。委託先やクラウド事業者との契約書に、セキュリティ対策の範囲、事故が起きたときの報告、データの返却と消去、責任の分担などが、どこまで書かれているか。それが、事故が起きたときの被害の大きさや、その後の対応のしやすさを左右します。 本記事では、2026年10月に起きた2つの動きを整理したうえで、委託先やクラウドの事故に備えるために、契約書で見直したい8つの条項、標準約款が変えられないときの対応、事故が起きたときの初動、平時の委託先管理の進め方を解説します。法務や総務、情報システム、購買の担当者が、明日から使える確認ポイントをまとめました。 ※本記事の内容は、2026年10月29日時点の報道と公表資料に基づいています。事案の状況は更新される可能性があるため、最新の情報は各社・各機関の公式発表でご確認ください。 2026年10月に何が起きたのか:2つの動きを整理する まず、事実関係を整理しておきましょう。ここで取り上げる2つの動きは、同じ日(10月7日)に起きていますが、別々のものです。 時系列で見る主な動き IDCFクラウドの障害で見えたこと この事案で多くの人が注目したのは、「契約している企業・自治体の先」にまで影響が広がった点です。報道によると、契約先のサービスを使っている住民や事業者にも影響が及び、たとえばニッスイは、グループ会社の日水物流で、システム障害により商品の入出荷ができなくなったと発表しました。同社は原因を、委託先のデータセンターへの第三者による不正アクセスとみられるとしています。 また、同社の発表を受けた報道では、一部の顧客のデータは復旧が困難とされています。なお、「495」という数字は、障害の影響を受けた契約先の数であり、情報漏えいが確認された組織の数ではない点には注意が必要です。 個人情報保護委員会の注意喚起は「特定の事案への対応」ではない 個人情報保護委員会の公表文は、「近時」の大規模な漏えい等事案に接していることを背景に、事業者の安全管理措置の改善を促すものです。特定の事案名は書かれていません。したがって、「IDCFクラウドの事案を受けた注意喚起」と断定するのは適切ではありません。ただし、注意喚起で示された事例の内容は、今回のようなクラウドや委託先の事故への備えを考えるうえで、非常に参考になります。次の章で詳しく見ていきましょう。 個人情報保護委員会の注意喚起:契約実務に関わる3つのポイント 個人情報保護委員会が2026年10月7日に公表した資料(公表資料、改訂されたWARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~)から、契約や委託先管理に関わるポイントを3つ取り上げます。 ポイント1:措置が不十分だと、3つの条文の違反になり得る WARNING資料では、報告された事案を分析し、問題点を九つの事例に類型化したうえで、これらへの措置が十分でない場合、次の違反と判断される可能性があると指摘しています。 安全管理措置(個人情報保護法第23条) 従業者の監督(同法第24条) 委託先の監督(同法第25条) また、対策はどれか一つを講じればよいものではなく、多層的に講じる必要があるとされています。事例の多くは、委託先などを含め、事業者の内外にある複数の組織や部署が関係するため、技術的な対応にとどまらず、経営層を交えて組織的に対応することが必要だとも述べられています。 なお、個人情報保護委員会は、ガイドラインの「手法の例示」について、現代化を含めた見直しを予定しており、内容の確定は来年4月を予定していると説明しています。今回の資料では、見直し予定の内容を先取りして示しています。「講じなければならない措置」は、従わないと法違反と判断される可能性がありますが、「手法の例示」は、必ずしもすべてを講じなければならないわけではないとされています。 ポイント2:九つの事例には、契約や委託先の問題が多く含まれる WARNING資料が示す九つの事例は、次のとおりです。 ポイント3:不要になった個人データは、遅滞なく消去する 個人情報保護法第22条は、利用する必要がなくなった個人データを、遅滞なく消去するよう努めなければならないと定めています(法令で保存期間が定められている場合を除く)。個人情報保護委員会は、こうした対応が徹底されず、漏えい等の事案がより深刻化した事例にも接しているとして、保管している個人データの必要性を、法令等の根拠とともに確認することを、あらためて注意喚起しています。 これは、委託先やクラウドに預けたデータにも当てはまります。契約が終わったあとも、委託先にデータが残り続けていないか。契約書に、返却や消去の取り決めがあるか。この点は、のちほど契約条項の見直しのなかで取り上げます。 見落としやすい落とし穴:「グループ会社」「クラウド利用」は監督の対象外? 委託先管理というと、外部の業者への委託を思い浮かべがちです。しかし、個人情報保護委員会のWARNING資料が取り上げた事例のなかには、「監督は不要だ」という思い込みが原因になったものがあります。特に注意したいのが、次の2つです。 落とし穴1:グループ会社だから、監督は不要という思い込み(事例7) 資料で紹介された事例では、親会社がグループ子会社の従業者等の個人データを、人事システムで一括して管理していました。ところが、親会社の安全管理措置の不備が原因で、子会社の個人データが漏えいしました。委託元である子会社は、委託先である親会社の取扱状況を把握するなどの、必要かつ適切な監督を行っていなかったとされています。 原因として挙げられているのは、次のような認識です。 グループ会社同士で一定の信頼関係があるとして、取扱状況の監査を行っていなかった 外部の取引先とは違い、親会社に管理してもらうことは委託に該当せず、監督は不要と認識していた グループ全体のセキュリティポリシーが改訂されたのに、子会社が対応できていなかった 対策として示されているのは、委託先がグループの親会社であっても、通常の外部委託先に対するルールと同じ基準で、必要かつ適切な監督を行うことです。たとえば、親会社による自己点検や、第三者機関による検査の結果を、子会社がモニタリングするといった仕組みが例示されています。 落とし穴2:クラウド利用は「委託」ではないから、監督は不要という思い込み(事例8) もうひとつが、クラウドサービスの利用です。資料の事例では、クラウドサービス提供事業者の業務システムが不正アクセスを受け、クラウド環境で管理されていた多数の顧客企業の個人データが暗号化され、大量の個人データについて漏えいのおそれが生じました。顧客企業の側は、業務の委託ではないクラウドサービスの利用は、個人データの取扱いの委託に該当しないと考えていたため、委託先に対する取扱状況の監督を実施していなかったとされています。 対策としては、次の2点が示されています。 顧客企業は、利用しようとするクラウドサービスで適切なセキュリティ対策が講じられているかを、利用規約や、クラウドサービスの安全性評価に関する資料などで確認し、適切なサービスを選定する クラウドサービスの利用が個人データの取扱いの委託となる場合、顧客企業が取扱状況を適切に把握できるよう、提供事業者は、セキュリティレポートなどの必要な情報を積極的に公開することが望ましい 契約実務から見た2つの教訓 これらの事例から、契約実務に関して次の2点が見えてきます。 「委託かどうか」の線引きだけで、安心しない:クラウドの利用が、個人データの取扱いの委託にあたるかどうかは、サービスの内容や、事業者が個人データを取り扱うかどうかなどによって異なります。判断に迷う場合は、個人情報保護委員会のQ&Aなどで確認し、あたるかどうかにかかわらず、利用するサービスのセキュリティ水準を確認する習慣をつけましょう。 グループ会社間にも、外部と同じレベルの取り決めを:グループ会社への委託や共同利用でも、業務範囲、セキュリティ要件、報告の方法などを、契約書や覚書として明確にしておくことが大切です。 次の章では、こうした視点を踏まえ、契約書でどの条項を見直すべきかを具体的に見ていきます。 契約書で見直したい8つの条項 委託先やクラウド事業者との契約書を見直すときの視点を、8つの条項に整理しました。個人情報保護委員会の資料で挙げられた事例や、技術的安全管理措置の内容を踏まえています。 条項1:委託の範囲に「セキュリティ対策」が入っているか 個人情報保護委員会のWARNING資料の事例1では、原因として、システム業者との間でシステム導入の業務委託契約しか締結しておらず、セキュリティ対策に関する保守の契約を結んでいなかったこと、また、保守契約はあったが、委託業務の内容に脆弱性対応が含まれていなかったことが挙げられています。対策としては、脆弱性対策などのセキュリティ対策を含むシステム保守の業務委託契約を締結することが示されています。 契約書を見直すときは、「導入は頼んでいるが、導入後の運用や保守は誰がやるのか」という点を、まず確認しましょう。 条項4:インシデント報告条項の例 事故が起きたとき、委託先から速やかに情報が上がってこなければ、委託元は対応が遅れます。次は、報告条項のイメージを示す、あくまで参考の例文です。 第〇条(事故等の対応) 1 受託者は、委託業務に関して個人データその他の情報の漏えい、滅失、毀損 …
電子署名機能を自社サービスに追加するには?内製・API連携・既存ツールの違いと選び方
はじめに:「うちのシステムでも契約書を電子で交わしたい」と言われたら 「顧客から、システム上で契約書や申込書を電子的に交わせるようにしてほしいと頼まれた」「営業部門から、競合が電子署名機能を付けたので対応したいと言われた」。自社の業務システムやSaaSを担当していると、こうした要望に直面することが増えています。 ここで悩ましいのが、「どうやって実現するか」です。自分たちで作るのか、外部のサービスをAPIでつなぐのか、すでに使っている電子契約ツールと連携するのか。選択肢ごとに、費用も、かかる期間も、法的なリスクも大きく変わります。 結論から言えば、電子署名は「署名の画像を貼る」ような単純な機能ではなく、法的な有効性、改ざん防止、長期保存といった要件を満たす必要があるため、ゼロからの内製は負担が重くなりやすい分野です。そのため、外部のAPIを活用する方法が現実的な選択肢になるケースが多くあります。ただし、サービスによって仕組みや料金モデルは大きく異なるため、選び方が重要です。 本記事では、電子署名が有効と認められるための基礎知識から、3つの追加方法の比較、内製のハードル、API選定のチェックポイント、料金モデルの考え方、導入ステップ、失敗例までを順番に解説します。読み終えるころには、自社に合った進め方を判断するための材料がそろうはずです。 なぜ今、システムに電子署名機能が求められるのか 電子契約サービスを単体で使う企業は増えましたが、いま注目されているのは、自社の業務システムやSaaSの「中」で電子署名まで完結させる形です。その背景には、次の3つの流れがあります。 1. 画面の行き来をなくしたいという要望 契約や申込みの手続きで、システム上で内容を入力したあと、別の電子契約ツールにファイルを移して署名を依頼する、という運用は手間がかかります。入力ミスや二重管理も起こりやすく、現場からは「ひとつの画面で最後まで終わらせたい」という声が高まっています。 2. 紙の運用にかかるコストの見直し 紙の契約書には、印刷、郵送、保管といった手間と費用がかかります。契約の種類によっては収入印紙も必要ですが、電子データで完結する契約には、印紙税がかからないとする国の見解が示されています。コスト面の理由から、取引先に電子化を求められる場面も増えました。 3….
PHPとは?特徴・できること・学習方法から将来性まで初心者向けに徹底解説
はじめに:PHPは今から学んでも遅くない実用的な言語 「PHPはもう古いと聞くけれど、今から学ぶ価値は本当にあるのか」「Webサイトやアプリを作ってみたいが、どの言語から始めればよいか分からない」。こうした迷いを抱えて検索している方は少なくありません。 結論から言えば、PHPは今も現役で、Webサイト制作や業務システム開発の現場で需要が続いている言語です。世界中で使われているCMSのWordPressはPHPで動いており、近年のバージョンでは書き方も大きく整理されました。「古い言語」という印象は、数年前の情報が検索結果に残っていることによる部分が大きいといえます。 本記事では、PHPの基本、歴史、特徴、できること、フレームワーク、基本文法、他言語との比較、学習ロードマップ、セキュリティの基本、キャリアと将来性までを順番に解説します。専門用語はそのつど言い換えながら進めるので、プログラミング未経験の方でも読み進められます。読み終えるころには、自分がPHPを学ぶべきかどうかを、納得したうえで判断できるはずです。 PHPとは?サーバー側で動くWeb向けのプログラミング言語 PHPは、Webサイトやアプリの「裏側」で動くプログラムを書くためのスクリプト言語です。処理をサーバー側で行うことから、「サーバーサイド言語」に分類されます。名前は「PHP: Hypertext Preprocessor」の略で、もともとは個人のホームページを管理するための小さなツールとして生まれました。 ブラウザに表示される見た目を作るHTMLやCSS、画面の動きを担当するJavaScriptが「ユーザーの手元で動く部分」だとすると、PHPは「サーバーの中でデータを取り出し、計算し、表示用のHTMLを組み立てる部分」を受け持ちます。 たとえば会員サイトでログインボタンを押すと、入力されたIDとパスワードがサーバーに送られます。サーバー側のPHPがデータベースと照合し、成功なら会員ページを、失敗ならエラー画面を返します。ログイン、問い合わせフォーム、商品の検索、カートへの追加といった、Webでおなじみの機能の多くがこの仕組みで動いています。 PHPの基本的な性質は次のとおりです。 ソースコードをそのまま実行できる:事前の変換作業(コンパイル)を意識せず、書いたら動かして確認できます。 HTMLの中に書ける:既存のHTMLにPHPの処理を少しずつ混ぜられるため、Webページ制作の延長で始められます。 ブラウザにはHTMLだけが届く:PHPのコード自体は利用者に見えず、実行結果のHTMLだけが返ります。 データベースとの相性がよい:MySQLやPostgreSQLなどと連携して、情報を保存・取得する処理を書きやすい設計です。 このように、PHPは「Webの仕組みに合わせて育ってきた言語」です。Webに特化している分、用途が絞られているぶん学ぶ範囲も絞りやすいという利点があります。 PHPの歴史とバージョンの進化 PHPは、1994年にラスマス・ラードフ氏が自分のホームページのアクセス管理用に作ったツールが出発点です。1995年に公開されて以降、有志の開発者を中心に機能が追加され、Web開発の定番言語へと成長しました。 「PHPは古い」という評判は、主に初期のバージョンの書き方に由来します。当時は型の指定が曖昧で、コードが読みにくくなりやすい面がありました。ところが、PHP…
不正アクセス禁止法を新社会人向けに徹底解説!禁止行為や罰則、事例まで網羅
不正アクセス禁止法とは?法律の目的と新社会人が知っておくべき基礎知識 現代のビジネスシーンにおいて、ITリテラシーは必須のスキルです。その中でも、私たちが日常的に利用しているインターネットや社内システムの安全を守るための法的根拠となっているのが「不正アクセス行為の禁止等に関する法律」、通称「不正アクセス禁止法」です。 この法律は1999年に制定され、その後も巧妙化するサイバー犯罪に対応するために改正が重ねられてきました。背景には、インターネットの急速な普及によって、デジタル空間での脅威が現実世界と同じくらい深刻な問題として認識されるようになったという社会環境の変化があります。法律の最大の目的は、コンピュータネットワークを利用した通信の安全と秩序を守り、高度情報通信社会の健全な発展に寄与することにあります。 簡単に言えば、「他人の庭や家に勝手に踏み込んではいけない」という現実世界のルールを、デジタルの世界でも厳格に適用するための法律です。ただし、オンラインの世界では、その「他人の庭」がサーバーやアプリケーション、SNSのアカウントなど目に見えない形で存在しているため、より一層、明確なルール設定が必要になるのです。 新社会人がこの法律を理解する上で、まず押さえておきたいのが「アクセス管理者」と「利用権者」という二つの立場です。 「アクセス管理者」とは、社内システムやWebサービスを運営し、誰がアクセスできるかをコントロールする立場を指します。企業の情報システム部門や、SaaS企業のシステム管理チームがこれに該当します。一方、「利用権者」とは、管理者からIDやパスワードを与えられ、正当な権限を持ってシステムを利用する人、つまり社員や一般ユーザーを指します。 不正アクセス禁止法が守ろうとしているのは、この「アクセス制御機能」です。管理者が意図的に設定した「ここまでのデータは見られる、ここからは見られない」という情報管理の枠組みです。正当な理由がない人間が、他人のIDやパスワードを悪用したり、システムの穴である脆弱性を突いたりして、本来アクセスできない領域に侵入する行為を厳しく禁じています。 なぜ、新社会人がこの法律を真っ先に学ぶ必要があるのでしょうか。 それは、ビジネスにおいては「知らなかった」では済まされない重大な責任が伴うからです。仕事で扱うデータには、顧客の個人情報や企業の機密情報が含まれており、これらへの不正なアクセスは、企業に甚大な損害を与えるだけでなく、社会全体の信頼を損なうことにつながります。また、この法律は業務中だけでなく、プライベートでのSNS利用やスマートフォンアプリの操作にも密接に関わっています。 デジタルネイティブ世代だからこそ、無意識のうちに法律の境界線を越えてしまわないよう、法的な枠組みを正しく理解しておくことが求められます。不正アクセスは、従来のような「知識のある悪人が行うもの」という限定的なイメージではなく、技術進化に伴って、より多くの人が無意識のうちに触れてしまう可能性のある犯罪領域へと変わっています。 このセクションを通じて、皆さんが「不正アクセス禁止法とは何か」「なぜそれが必要なのか」を体系的に理解し、デジタル社会での行動規範の基盤を築いていただきたいと考えています。次のセクションからは、より具体的に「どのような行為が禁止されているのか」という実践的な知識に進んでいきます。 絶対にやってはいけない!法律で禁止されている5つの主な行為 不正アクセス禁止法では、主に5つの行為を処罰の対象として規定しています。これらの行為は、実際に情報が盗まれたかどうかにかかわらず、その「行為自体」が罪に問われる点に注意が必要です。言い換えれば、結果がなくても、禁止された行為に該当すれば法的責任が発生するということです。 第一に挙げられるのが「不正アクセス行為(なりすまし・脆弱性攻撃)」です。これは法律の核心部分であり、大きく分けて二つのタイプがあります。一つ目は、他人のIDやパスワードを無断で入力してログインする「なりすまし型」です。二つ目は、セキュリティの欠陥を突いて侵入する「脆弱性攻撃型」で、これはプログラムの穴を悪用して正規のIDやパスワードを使わずにシステムに侵入する手口です。重要なポイントとして、たとえ悪意がなくても、他人のアカウントで勝手にログインした時点でこの罪が成立することを覚えておいてください。 第二が「識別符号の不正取得罪」です。識別符号とは、ログインに必要なIDやパスワード、あるいは認証に使用される生体情報など、本人確認に用いられるすべての情報を指します。これらを不正に手に入れる行為は処罰の対象になります。具体的な事例としては、フィッシングメールで偽のログイン画面へ誘導して盗み取ることや、肩越しにパスワードを盗み見ることが挙げられます。さらに、社員になりすましてコールセンターに電話をかけ、パスワードリセットをさせるという社会工学的な手口も該当します。重要なのは、アクセスする前段階の「情報を盗む」という行為自体が禁止されているということです。 第三は「不正助長行為」です。自分ではアクセスしなくても、他人のIDやパスワードを第三者に教えたり、販売したりする行為がこれに該当します。インターネット掲示板に誰かのパスワードを書き込んだり、メッセージアプリで知人に「このサービスのパスワードはこれだよ」と教えたりすることも、「不正アクセスを助ける行為」として罰せられます。さらに言えば、自分の同僚にIDやパスワードを共有させるよう要求することも、この罪に含まれる可能性があります。 第四は「識別符号の不正保管罪」です。不正に取得されたパスワードであることを知りながら、それを隠し持っている状態を指します。自分で使うつもりがなくても、不正な名簿やリスト、ハッキングされたデータベースから流出したパスワード一覧を所持しているだけで法に触れるのです。この罪の特徴は、「保管しているだけ」という極めて受動的な行為であっても、違法性が認められるという点にあります。 最後が「識別符号の入力要求行為(フィッシングサイトの構築など)」です。アクセス管理者に成りすまして、ユーザーにパスワードの入力を要求する行為を指します。偽のネット銀行の画面やSNSのログイン画面を作成し、ユーザーを騙して情報を入力させようとする行為、つまりフィッシング詐欺の準備段階を直接的に規制しています。この行為は、実際に誰かがだまされて情報を入力したかどうかにかかわらず、偽サイトそのものを構築した時点で犯罪が成立します。 これら5つの行為に共通しているのは、「ネットワークの安全性を脅かす予備動作」すらも逃さないという強い姿勢です。実際の侵入行為だけでなく、その準備段階や支援行為までも幅広く規制しているのです。 例えば、友人のパスワードをなんとなく推測して試しにログインしてみたらアクセスできてしまったというケースを考えてみましょう。これは「試しにやってみた」という軽い気持ちであっても、立派な不正アクセス行為として罪に問われます。「遊び半分だった」「中身を見ただけで何もしていない」「データをコピーしていない」という言い訳は、法的には何の効力も持ちません。デジタル空間における境界線は、ログイン画面という非常に明確な形で存在しており、その線を越えた瞬間に法を犯しているということを、決して忘れてはいけません。 処罰の対象は?不正アクセス禁止法に違反した場合の罰則と時効 不正アクセス禁止法に違反した場合、非常に重い刑事罰が科される可能性があります。社会人としてのキャリアを一瞬で失いかねないリスクであることを、ここで明確に認識する必要があります。 最も罪が重いのは「不正アクセス行為(実際に侵入した行為)」です。これに該当する場合、「3年以下の懲役または100万円以下の罰金」が科されます。以前はさらに軽い罰則でしたが、サイバー犯罪の深刻化に伴い、この法律は改正を重ね、厳罰化されてきました。つまり、法律制定時よりも今の方が、より厳しく対処されるようになっているのです。 一方で、不正アクセスを準備する段階にあたる「不正取得」「不正助長(提供)」「不正保管」「不正入力要求(フィッシング準備)」についても、「1年以下の懲役または50万円以下の罰金」という罰則が設けられています。 ここで重要なポイントがあります。「まだ侵入していないから大丈夫」という考えは通用しません。情報を盗き取ろうとしたり、他人に教えたり、持ち出したりした時点で犯罪者となる可能性があるのです。罰則の重さからも、法律が「予防」を最優先事項としていることが伝わってきます。 また、これらの罪には「公訴時効」が存在します。不正アクセス禁止法の罰則における時効は原則として3年です。つまり、行為から3年以内に検察が起訴しなければ、刑事責任を問われないということになります。しかし、デジタルデータにはログ(利用記録)が残るため、数年が経過してから当時の不正が発覚し、逮捕に至るケースも少なくありません。過去の行為が「時間が経ったから大丈夫」と思い込むのは危険です。 さらに、恐ろしいのは刑事罰だけではありません。社会人の場合、会社内での「懲戒処分」の対象となります。多くの企業の就業規則では、法令違反や重大なセキュリティ事故を起こした際の解雇規定が定められています。つまり、逮捕されなくても、会社から懲戒解雇される可能性が高いということです。 また、不正アクセスによって企業が損害を被った場合、個人に対して「損害賠償請求」という民事上の責任を追及されることもあります。システムの復旧費用、顧客への賠償、信用失墜に伴う営業損失など、その額は刑事罰の罰金をはるかに上回ることもあります。 一度「サイバー犯罪に関与した」というレッテルを貼られれば、その後の再就職は極めて困難になります。金融機関や情報セキュリティ関連の企業では、採用時の身辺調査で違反歴が発覚すれば、採用が見送られる可能性が高いでしょう。法的な罰則の重さと同時に、その後の人生に与える社会的影響の大きさを、新社会人の皆さんは重く受け止める必要があります。 不正アクセス禁止法違反は、一時的な好奇心や便宜上の判断が、取り返しのつかない人生の転機をもたらす犯罪なのです。 うっかりが命取りに?新社会人が注意すべき日常のNG行動3選 悪意のあるハッカーだけがこの法律に関係するわけではありません。実は、日常業務の中にある「ちょっとした油断」や「効率化のための勝手な判断」が、不正アクセス禁止法違反を招くことがあります。特に注意すべき3つのケースを紹介します。 業務効率化を目的とした「ID・パスワードの貸し借り」が、最初の大きな落とし穴です。急ぎの承認が必要なのに上司が席を外しているから、代わりにパスワードを聞いてログインする。チームで共有のアカウントを作るのが面倒なので、一人のIDを使い回す。このような行為は、多くの職場で発生しがちな「うっかり違反」です。 しかし、本人の許可があったとしても、管理者が「一人一アカウント」というルールを設けている場合、権限のない人間がログインすれば法的には「不正アクセス」とみなされるリスクがあります。会社という組織においては、ルールに基づいた運用が絶対であり、善意の肩代わりが犯罪行為になり得ることを肝に銘じてください。 実際の事例として、大手企業でも、退職予定者が部下のアカウント情報を使って引き継ぎ資料を作成したために、不正アクセス禁止法違反で書類送検されたケースが存在します。当事者たちは「業務の円滑な進行のため」という善意で行った行為でしたが、法的には何の言い訳にもなりませんでした。 退職した会社や以前のプロジェクトへの「居残りアクセス」も、見落としやすい違反ケースです。転職した後や部署移動の後に、「前の職場のシステムにまだログインできるから、当時の資料を参考にしよう」とアクセスする行為があります。 管理者がアカウントを消し忘れているケースは多々あります。しかし今のあなたにはそのシステムを利用する「正当な権限」がありません。この状態でのアクセスは、明確な不正アクセス行為となります。 退職後に以前の会社の情報を閲覧することは、不正アクセス禁止法だけでなく、不正競争防止法における営業秘密の窃取にも抵触する恐れがあります。つまり、二重の法的リスクを負うことになるのです。さらに厳しいことに、退職者が旧勤務先のシステムにアクセスしたことが発覚すれば、転職先企業のコンプライアンス評価にも悪影響を及ぼします。新しい職場での信用を失うことにつながるため、絶対に行ってはいけない行為です。 家族や知人のSNSアカウントへの「勝手なログイン」も、同様に深刻な問題です。浮気を疑ってパートナーのスマートフォンからSNSにログインする。友人のアカウントを勝手に使って投稿するといった行為があります。 プライベートな関係だから許されるだろうという甘い考えは通用しません。実際に、配偶者や知人のSNSに無断でログインしたことで、不正アクセス禁止法違反として逮捕・書類送検された事例は数多く存在します。家庭内の問題や友人関係の問題だからといって、法的責任が減免されることはないのです。 むしろ、親密な関係であるからこそ、より一層「相手の同意を得ること」の重要性が高まります。相手がパスワード変更の必要性を感じていないなら、それはその人の権利です。他人のアカウントへの無断アクセスは、相手の信頼を失うだけでなく、あなた自身を犯罪者にしてしまう行為です。 これら三つの行動に共通しているのは、「鍵が開いているからといって、他人の部屋に入ってはいけない」という基本原則を忘れている点です。デジタル世界では物理的な障壁が見えにくいため、倫理観が麻痺しがちです。しかし、どのような場面でも「自分にその権限があるか」を常に問い直す習慣をつけることが、法令遵守への第一歩となります。 被害者にも加害者にもならないための具体的なセキュリティ対策5選 不正アクセス禁止法は、「攻撃者」を罰する法律ですが、一方で「アクセス管理者」にも防御の努力義務を課しています。新社会人の皆さんは、システムを利用するユーザーとして、会社が講じている防御措置に協力し、自分自身が「踏み台(攻撃の起点)」にされないための対策をとる責任があります。ここからは、被害者にも加害者にもならないための具体的なセキュリティ対策を5つ紹介します。 まず第一の対策が「多要素認証(MFA)の積極的な活用」です。IDとパスワードだけの認証は、既に限界を迎えています。単一の認証方式では、パスワードが流出した時点でシステムへのアクセスが可能になってしまいます。 多要素認証とは、複数の異なる認証方式を組み合わせる方法です。スマートフォンに届くSMSコード、認証アプリ、生体認証(指紋認証や顔認証)など、「知っているもの」「持っているもの」「本人の特性」を組み合わせることで、セキュリティホールを埋めます。万が一パスワードが流出しても、外部からの侵入を阻止できる確率が飛躍的に高まります。新社会人の皆さんが業務で使用するシステムやサービスで多要素認証が提供されていれば、必ず有効にしてください。 第二の対策は「OS・ソフトウェアの最新アップデート」です。不正アクセスの手法には、システムの脆弱性を突くものが多くあります。開発メーカーが提供するアップデートプログラムには、これら脆弱性を修正するパッチが含まれています。 「忙しいから後で」と後回しにしてはいけません。実は、マルウェアやランサムウェアの感染の多くは、既に修正パッチが提供されている脆弱性を通じて発生しています。つまり、速やかにアップデートを実施さえすれば防げたはずの被害なのです。OSやセキュリティソフト、業務アプリケーションは常に最新の状態を保つことが、攻撃者に隙を与えないための基本的な防御です。 第三は「パスワードの使い回し禁止と適切な管理方法」です。複数のサービスで同じパスワードを使い回していると、一箇所から漏洩しただけで、連鎖的にすべてのサービスで不正ログイン被害に遭います。これを「パスワードリスト攻撃」と呼びます。 パスワードは「長く、複雑に」設定し、サービスごとに異なるものを使用するのが鉄則です。記憶しきれない場合は、信頼できるパスワードマネージャー(暗号化された安全な管理ツール)を利用し、付箋に書いてモニターに貼るような管理は絶対に避けてください。デスク周りに貼られた付箋は、物理的なセキュリティホールになります。 第四の対策として「不審なメール・リンクの徹底的な警戒」が挙げられます。フィッシングサイトへの誘導は、今やメールだけでなく、SNSのダイレクトメッセージやショートメッセージ(SMS)でも行われています。 心当たりのない送信者からのリンクは開かない、URLが正しいドメインか確認する、といった基本的な注意を怠らないでください。さらに言えば、メールが本当に信頼できる送信者からのものか、電話番号や過去のやり取りで確認するという習慣もあります。攻撃者は巧妙になっており、見た目は本物そっくりの偽メールを送信することもあります。 最後に第五の対策が「会社のセキュリティポリシーの遵守」です。会社が定めた「私用パソコンの業務利用禁止」「許可されていないUSBメモリの使用禁止」「クラウドストレージへのファイル保存制限」などのルールには、すべて理由があります。 これらのルールを破ることは、自社のシステムに穴を開け、不正アクセスを招き入れることに直結します。また、外部からの攻撃だけでなく、内部からの情報漏洩リスクも高まります。従業員教育とルール徹底は、セキュリティ対策の最後の砦です。 セキュリティ対策は「面倒なもの」と感じるかもしれませんが、それは自分自身の身を守り、ひいては会社の信用を守るための「鎧」です。最新の技術を正しく使い、基本的なルールを徹底することで、あなたは被害者にも加害者にもならずに済みます。プロフェッショナルな社会人として、自覚を持ったシステムの運用を心がけましょう。 もし被害に遭ったら?相談すべき窓口とトラブルへの対処法 どんなに気をつけていても、不正アクセスの被害に遭う可能性はゼロではありません。また、自分のアカウントが乗っ取られ、知らないうちにスパムメールを送信するなど「加害の踏み台」にされてしまうこともあります。万が一「おかしい」と感じたときの対処法を知っておくことは、被害を最小限に抑えるために不可欠です。 業務に関わるシステムやデバイスで異常を感じたら、まずは直属の上司とシステムの管理部門(情報システム部)に即座に報告してください。これが「ステップ1:社内での迅速な報告」です。 「自分のミスかもしれないから隠したい」という心理が働くことがあります。しかし報告が遅れるほど被害は拡大し、会社全体の復旧コストも増大します。初期消火が最も重要です。経験豊富なシステム管理者は、異常検知から対応まで、多くの事例を知っています。遠慮なく相談してください。 次が「ステップ2:二次被害の防止」です。乗っ取られた可能性があるアカウントのパスワードを直ちに変更し、可能であればセッションを強制終了させます。複数のサービスで同じパスワードを使っていた場合は、すべてのサービスで変更が必要です。 クレジットカード情報などが登録されているサービスの場合は、カード会社へ連絡して利用停止措置をとる必要があります。また、不正なメール送信が行われた可能性がある場合は、連絡先リストに登録されている人々に対して、フィッシング詐欺の可能性を知らせるメールを送ることも検討してください。 会社としての対応とは別に、個人として、あるいは組織として公的な支援が必要な場合は、以下の窓口が役立ちます。 都道府県警察のサイバー犯罪相談窓口は、実際に被害が発生し、被害届を出したい場合に相談する公的な窓口です。各都道府県の警察本部に設置されており、サイバー犯罪の専門知識を持つ警察官が対応します。インシデントの詳細や、犯人特定に必要な情報を提供する場となります。 IPA(情報処理推進機構)は、政府が認定する専門機関であり、ウイルス被害や不正アクセスの技術的な相談、届出を受け付けています。セキュリティに関する専門的なアドバイスが必要な場合は、IPA cyber.ipa.go.jpのポータルサイトから相談することができます。 国民生活センターは、フィッシング詐欺などで金銭的な被害が生じた際、消費者トラブルとしての相談に乗ってくれる窓口です。特に個人として被害を受けた場合には、こちらへの報告も有効です。 不正アクセス禁止法は、被害者が泣き寝入りしないための盾でもあります。しかし、その盾を有効に使うためには、被害の証拠(いつ、どこから、どのようなアクセスがあったか)を残しておくことも重要です。勝手にデータを消去せず、専門家の指示を仰ぎましょう。 トラブルに遭遇したとき、パニックにならず冷静に「ルール通りの報告」ができるかどうか。その初動の速さが、あなたの評価と会社を守ることにつながります。デジタル社会の一員として、非常時のマニュアルも頭の片隅に置いておきましょう。…
API連携の仕組みとは?メリットや具体例、導入手順を初心者向けに徹底解説
システム同士をつなぐ「API連携」という言葉は聞いたことがあるけれど、具体的にどういう仕組みなのか、自社に必要なのかが判断できない。そんな悩みを持つビジネスパーソンは少なくありません。手作業でのデータ入力は時間がかかるし、ミスも多い。ただし、API連携も導入には技術的な知識が必要では?と二の足を踏んでいる方も多いのではないでしょうか。 実は、API連携の基本は非常にシンプルです。異なるシステムやアプリケーション間で、データや機能をやり取りするための専用の窓口を設けることが、すべての始まりです。API連携を理解することで、開発コストの削減、業務の自動化、そして中長期的なビジネス競争力の強化が実現できるのです。 現代のビジネスでは、すべての機能を社内で開発する必要はもうありません。営業支援ツール(CRM)、マーケティングオートメーション、電子署名サービスなど、信頼できる外部サービスとAPIで接続することで、限られたリソースで最大限の成果を生み出せます。これがDX(デジタルトランスフォーメーション)推進における重要な考え方です。本記事では、API連携の仕組みから具体的な導入手順、そして実務上の注意点まで、初心者向けにわかりやすく解説していきます。技術的な難しさを感じる必要はありません。API連携とは何か、なぜ必要なのか、どのように活用するのかを理解すれば、あなたの組織のビジネス効率は劇的に向上するでしょう。 API連携とは?仕組みと基本概念を初心者向けにわかりやすく解説 API連携の定義と基本的な役割 「API連携」という言葉を耳にすることが増えましたが、その正体を一言で言えば、ソフトウェア同士をつなぐための窓口のことです。APIは「Application Programming Interface」の略称で、異なるシステムやアプリケーション間で、データや機能をやり取りするための仕組みを指しています。 手作業から自動化への転換 通常、自社の販売管理システムと外部の電子署名サービスのように、異なる企業が開発したソフトウェアは、そのままではお互いに対話することができません。以前は、人間が画面を見てデータを手入力で移し替える作業が発生していました。しかし、システムにAPI…
UNCITRAL: デジタル商取引を支える法とモデル法MLETRの解説
国際貿易の書類を電子化するとき、最大の壁は技術ではなく「法律が電子の書類を紙と同じように認めてくれるか」です。この壁を国際的に取り除こうとしているのが、国連国際商取引法委員会(UNCITRAL)と、同委員会が2017年に採択した「電子的移転可能記録モデル法(MLETR)」です。 本記事では、UNCITRALの役割から、MLETRの仕組み、トラストサービスとの関係までを整理します。さらに、日本でMLETRを使う場合の国内法との関係、電子船荷証券などの具体的な活用例、システム導入時に確認すべき本人確認・電子署名・データ管理の要件まで、実務目線で解説します。 デジタルによる国際商取引の概要とUNCITRALの役割 デジタル商取引の現状と課題 契約の締結や請求、決済は、すでに国境を越えてオンラインで行われるのが当たり前になりました。一方で、貿易の現場には船荷証券、為替手形、倉庫証券など、いまも紙の原本を郵送する書類が多く残っています。 紙が残る理由は、多くの国の法律が「原本を持っている人が権利者」という前提で作られているからです。電子データは簡単に複製できるため、「どれが唯一の原本か」「誰が権利を持っているか」を法的に示しにくいのです。 その結果、次のような課題が生じています。 書類の郵送に数日〜数週間かかり、貨物の到着に書類が間に合わない 紙の書類の偽造や紛失のリスクがある 国ごとに電子文書の扱いが異なり、一国だけ電子化しても取引全体が電子化できない 電子署名やデータの真正性を、相手国の法律で認めてもらえるか不透明 これらはいずれも、技術ではなく法制度の不一致から生まれる問題です。だからこそ、国際的な法の調和が求められています。 UNCITRAL(アンシトラル)の役割と目的 UNCITRAL(United Nations Commission…
委託先・クラウドの情報漏えい事故に備える契約書の見直しポイント|2026年10月の相次ぐ事案から学ぶ委託先管理
はじめに:自社が攻撃されていなくても、事業が止まる時代に 2026年10月7日、ソフトバンクグループ子会社のIDCフロンティアが提供するクラウドサービス「IDCFクラウド」が、第三者によるランサムウェア攻撃を受けたと公表しました。影響は、同サービスを契約する495の企業や自治体に及んでいると報じられています。契約先の中には、Webサイトが閲覧できなくなった自治体や、商品の入出荷ができなくなった企業もありました。自社が直接攻撃を受けたわけではないのに、使っていたクラウドが止まったことで、業務が止まってしまう。そんな事態が現実になったのです。 同じ日、個人情報保護委員会は「大規模な漏えい等事案を踏まえた対応について(注意喚起)」を公表しました。この注意喚起は特定の事案を名指ししたものではありませんが、不正アクセスによる個人データの漏えいが相次いでいることを受け、事業者に安全管理措置の見直しを求める内容です。そして、そこで取り上げられた事例には、委託先やクラウドサービス、グループ会社との関係に関わるものが複数含まれています。 ここで大切になるのが、「契約書」です。委託先やクラウド事業者との契約書に、セキュリティ対策の範囲、事故が起きたときの報告、データの返却と消去、責任の分担などが、どこまで書かれているか。それが、事故が起きたときの被害の大きさや、その後の対応のしやすさを左右します。 本記事では、2026年10月に起きた2つの動きを整理したうえで、委託先やクラウドの事故に備えるために、契約書で見直したい8つの条項、標準約款が変えられないときの対応、事故が起きたときの初動、平時の委託先管理の進め方を解説します。法務や総務、情報システム、購買の担当者が、明日から使える確認ポイントをまとめました。 ※本記事の内容は、2026年10月29日時点の報道と公表資料に基づいています。事案の状況は更新される可能性があるため、最新の情報は各社・各機関の公式発表でご確認ください。 2026年10月に何が起きたのか:2つの動きを整理する まず、事実関係を整理しておきましょう。ここで取り上げる2つの動きは、同じ日(10月7日)に起きていますが、別々のものです。 時系列で見る主な動き IDCFクラウドの障害で見えたこと この事案で多くの人が注目したのは、「契約している企業・自治体の先」にまで影響が広がった点です。報道によると、契約先のサービスを使っている住民や事業者にも影響が及び、たとえばニッスイは、グループ会社の日水物流で、システム障害により商品の入出荷ができなくなったと発表しました。同社は原因を、委託先のデータセンターへの第三者による不正アクセスとみられるとしています。 また、同社の発表を受けた報道では、一部の顧客のデータは復旧が困難とされています。なお、「495」という数字は、障害の影響を受けた契約先の数であり、情報漏えいが確認された組織の数ではない点には注意が必要です。 個人情報保護委員会の注意喚起は「特定の事案への対応」ではない 個人情報保護委員会の公表文は、「近時」の大規模な漏えい等事案に接していることを背景に、事業者の安全管理措置の改善を促すものです。特定の事案名は書かれていません。したがって、「IDCFクラウドの事案を受けた注意喚起」と断定するのは適切ではありません。ただし、注意喚起で示された事例の内容は、今回のようなクラウドや委託先の事故への備えを考えるうえで、非常に参考になります。次の章で詳しく見ていきましょう。 個人情報保護委員会の注意喚起:契約実務に関わる3つのポイント 個人情報保護委員会が2026年10月7日に公表した資料(公表資料、改訂されたWARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~)から、契約や委託先管理に関わるポイントを3つ取り上げます。 ポイント1:措置が不十分だと、3つの条文の違反になり得る WARNING資料では、報告された事案を分析し、問題点を九つの事例に類型化したうえで、これらへの措置が十分でない場合、次の違反と判断される可能性があると指摘しています。 安全管理措置(個人情報保護法第23条) 従業者の監督(同法第24条) 委託先の監督(同法第25条) また、対策はどれか一つを講じればよいものではなく、多層的に講じる必要があるとされています。事例の多くは、委託先などを含め、事業者の内外にある複数の組織や部署が関係するため、技術的な対応にとどまらず、経営層を交えて組織的に対応することが必要だとも述べられています。 なお、個人情報保護委員会は、ガイドラインの「手法の例示」について、現代化を含めた見直しを予定しており、内容の確定は来年4月を予定していると説明しています。今回の資料では、見直し予定の内容を先取りして示しています。「講じなければならない措置」は、従わないと法違反と判断される可能性がありますが、「手法の例示」は、必ずしもすべてを講じなければならないわけではないとされています。 ポイント2:九つの事例には、契約や委託先の問題が多く含まれる WARNING資料が示す九つの事例は、次のとおりです。 ポイント3:不要になった個人データは、遅滞なく消去する 個人情報保護法第22条は、利用する必要がなくなった個人データを、遅滞なく消去するよう努めなければならないと定めています(法令で保存期間が定められている場合を除く)。個人情報保護委員会は、こうした対応が徹底されず、漏えい等の事案がより深刻化した事例にも接しているとして、保管している個人データの必要性を、法令等の根拠とともに確認することを、あらためて注意喚起しています。 これは、委託先やクラウドに預けたデータにも当てはまります。契約が終わったあとも、委託先にデータが残り続けていないか。契約書に、返却や消去の取り決めがあるか。この点は、のちほど契約条項の見直しのなかで取り上げます。 見落としやすい落とし穴:「グループ会社」「クラウド利用」は監督の対象外? 委託先管理というと、外部の業者への委託を思い浮かべがちです。しかし、個人情報保護委員会のWARNING資料が取り上げた事例のなかには、「監督は不要だ」という思い込みが原因になったものがあります。特に注意したいのが、次の2つです。 落とし穴1:グループ会社だから、監督は不要という思い込み(事例7) 資料で紹介された事例では、親会社がグループ子会社の従業者等の個人データを、人事システムで一括して管理していました。ところが、親会社の安全管理措置の不備が原因で、子会社の個人データが漏えいしました。委託元である子会社は、委託先である親会社の取扱状況を把握するなどの、必要かつ適切な監督を行っていなかったとされています。 原因として挙げられているのは、次のような認識です。 グループ会社同士で一定の信頼関係があるとして、取扱状況の監査を行っていなかった 外部の取引先とは違い、親会社に管理してもらうことは委託に該当せず、監督は不要と認識していた グループ全体のセキュリティポリシーが改訂されたのに、子会社が対応できていなかった 対策として示されているのは、委託先がグループの親会社であっても、通常の外部委託先に対するルールと同じ基準で、必要かつ適切な監督を行うことです。たとえば、親会社による自己点検や、第三者機関による検査の結果を、子会社がモニタリングするといった仕組みが例示されています。 落とし穴2:クラウド利用は「委託」ではないから、監督は不要という思い込み(事例8) もうひとつが、クラウドサービスの利用です。資料の事例では、クラウドサービス提供事業者の業務システムが不正アクセスを受け、クラウド環境で管理されていた多数の顧客企業の個人データが暗号化され、大量の個人データについて漏えいのおそれが生じました。顧客企業の側は、業務の委託ではないクラウドサービスの利用は、個人データの取扱いの委託に該当しないと考えていたため、委託先に対する取扱状況の監督を実施していなかったとされています。 対策としては、次の2点が示されています。 顧客企業は、利用しようとするクラウドサービスで適切なセキュリティ対策が講じられているかを、利用規約や、クラウドサービスの安全性評価に関する資料などで確認し、適切なサービスを選定する クラウドサービスの利用が個人データの取扱いの委託となる場合、顧客企業が取扱状況を適切に把握できるよう、提供事業者は、セキュリティレポートなどの必要な情報を積極的に公開することが望ましい 契約実務から見た2つの教訓 これらの事例から、契約実務に関して次の2点が見えてきます。 「委託かどうか」の線引きだけで、安心しない:クラウドの利用が、個人データの取扱いの委託にあたるかどうかは、サービスの内容や、事業者が個人データを取り扱うかどうかなどによって異なります。判断に迷う場合は、個人情報保護委員会のQ&Aなどで確認し、あたるかどうかにかかわらず、利用するサービスのセキュリティ水準を確認する習慣をつけましょう。 グループ会社間にも、外部と同じレベルの取り決めを:グループ会社への委託や共同利用でも、業務範囲、セキュリティ要件、報告の方法などを、契約書や覚書として明確にしておくことが大切です。 次の章では、こうした視点を踏まえ、契約書でどの条項を見直すべきかを具体的に見ていきます。 契約書で見直したい8つの条項 委託先やクラウド事業者との契約書を見直すときの視点を、8つの条項に整理しました。個人情報保護委員会の資料で挙げられた事例や、技術的安全管理措置の内容を踏まえています。 条項1:委託の範囲に「セキュリティ対策」が入っているか 個人情報保護委員会のWARNING資料の事例1では、原因として、システム業者との間でシステム導入の業務委託契約しか締結しておらず、セキュリティ対策に関する保守の契約を結んでいなかったこと、また、保守契約はあったが、委託業務の内容に脆弱性対応が含まれていなかったことが挙げられています。対策としては、脆弱性対策などのセキュリティ対策を含むシステム保守の業務委託契約を締結することが示されています。 契約書を見直すときは、「導入は頼んでいるが、導入後の運用や保守は誰がやるのか」という点を、まず確認しましょう。 条項4:インシデント報告条項の例 事故が起きたとき、委託先から速やかに情報が上がってこなければ、委託元は対応が遅れます。次は、報告条項のイメージを示す、あくまで参考の例文です。 第〇条(事故等の対応) 1 受託者は、委託業務に関して個人データその他の情報の漏えい、滅失、毀損 …
電子署名機能を自社サービスに追加するには?内製・API連携・既存ツールの違いと選び方
はじめに:「うちのシステムでも契約書を電子で交わしたい」と言われたら 「顧客から、システム上で契約書や申込書を電子的に交わせるようにしてほしいと頼まれた」「営業部門から、競合が電子署名機能を付けたので対応したいと言われた」。自社の業務システムやSaaSを担当していると、こうした要望に直面することが増えています。 ここで悩ましいのが、「どうやって実現するか」です。自分たちで作るのか、外部のサービスをAPIでつなぐのか、すでに使っている電子契約ツールと連携するのか。選択肢ごとに、費用も、かかる期間も、法的なリスクも大きく変わります。 結論から言えば、電子署名は「署名の画像を貼る」ような単純な機能ではなく、法的な有効性、改ざん防止、長期保存といった要件を満たす必要があるため、ゼロからの内製は負担が重くなりやすい分野です。そのため、外部のAPIを活用する方法が現実的な選択肢になるケースが多くあります。ただし、サービスによって仕組みや料金モデルは大きく異なるため、選び方が重要です。 本記事では、電子署名が有効と認められるための基礎知識から、3つの追加方法の比較、内製のハードル、API選定のチェックポイント、料金モデルの考え方、導入ステップ、失敗例までを順番に解説します。読み終えるころには、自社に合った進め方を判断するための材料がそろうはずです。 なぜ今、システムに電子署名機能が求められるのか 電子契約サービスを単体で使う企業は増えましたが、いま注目されているのは、自社の業務システムやSaaSの「中」で電子署名まで完結させる形です。その背景には、次の3つの流れがあります。 1. 画面の行き来をなくしたいという要望 契約や申込みの手続きで、システム上で内容を入力したあと、別の電子契約ツールにファイルを移して署名を依頼する、という運用は手間がかかります。入力ミスや二重管理も起こりやすく、現場からは「ひとつの画面で最後まで終わらせたい」という声が高まっています。 2. 紙の運用にかかるコストの見直し 紙の契約書には、印刷、郵送、保管といった手間と費用がかかります。契約の種類によっては収入印紙も必要ですが、電子データで完結する契約には、印紙税がかからないとする国の見解が示されています。コスト面の理由から、取引先に電子化を求められる場面も増えました。 3….
PHPとは?特徴・できること・学習方法から将来性まで初心者向けに徹底解説
はじめに:PHPは今から学んでも遅くない実用的な言語 「PHPはもう古いと聞くけれど、今から学ぶ価値は本当にあるのか」「Webサイトやアプリを作ってみたいが、どの言語から始めればよいか分からない」。こうした迷いを抱えて検索している方は少なくありません。 結論から言えば、PHPは今も現役で、Webサイト制作や業務システム開発の現場で需要が続いている言語です。世界中で使われているCMSのWordPressはPHPで動いており、近年のバージョンでは書き方も大きく整理されました。「古い言語」という印象は、数年前の情報が検索結果に残っていることによる部分が大きいといえます。 本記事では、PHPの基本、歴史、特徴、できること、フレームワーク、基本文法、他言語との比較、学習ロードマップ、セキュリティの基本、キャリアと将来性までを順番に解説します。専門用語はそのつど言い換えながら進めるので、プログラミング未経験の方でも読み進められます。読み終えるころには、自分がPHPを学ぶべきかどうかを、納得したうえで判断できるはずです。 PHPとは?サーバー側で動くWeb向けのプログラミング言語 PHPは、Webサイトやアプリの「裏側」で動くプログラムを書くためのスクリプト言語です。処理をサーバー側で行うことから、「サーバーサイド言語」に分類されます。名前は「PHP: Hypertext Preprocessor」の略で、もともとは個人のホームページを管理するための小さなツールとして生まれました。 ブラウザに表示される見た目を作るHTMLやCSS、画面の動きを担当するJavaScriptが「ユーザーの手元で動く部分」だとすると、PHPは「サーバーの中でデータを取り出し、計算し、表示用のHTMLを組み立てる部分」を受け持ちます。 たとえば会員サイトでログインボタンを押すと、入力されたIDとパスワードがサーバーに送られます。サーバー側のPHPがデータベースと照合し、成功なら会員ページを、失敗ならエラー画面を返します。ログイン、問い合わせフォーム、商品の検索、カートへの追加といった、Webでおなじみの機能の多くがこの仕組みで動いています。 PHPの基本的な性質は次のとおりです。 ソースコードをそのまま実行できる:事前の変換作業(コンパイル)を意識せず、書いたら動かして確認できます。 HTMLの中に書ける:既存のHTMLにPHPの処理を少しずつ混ぜられるため、Webページ制作の延長で始められます。 ブラウザにはHTMLだけが届く:PHPのコード自体は利用者に見えず、実行結果のHTMLだけが返ります。 データベースとの相性がよい:MySQLやPostgreSQLなどと連携して、情報を保存・取得する処理を書きやすい設計です。 このように、PHPは「Webの仕組みに合わせて育ってきた言語」です。Webに特化している分、用途が絞られているぶん学ぶ範囲も絞りやすいという利点があります。 PHPの歴史とバージョンの進化 PHPは、1994年にラスマス・ラードフ氏が自分のホームページのアクセス管理用に作ったツールが出発点です。1995年に公開されて以降、有志の開発者を中心に機能が追加され、Web開発の定番言語へと成長しました。 「PHPは古い」という評判は、主に初期のバージョンの書き方に由来します。当時は型の指定が曖昧で、コードが読みにくくなりやすい面がありました。ところが、PHP…
不正アクセス禁止法を新社会人向けに徹底解説!禁止行為や罰則、事例まで網羅
不正アクセス禁止法とは?法律の目的と新社会人が知っておくべき基礎知識 現代のビジネスシーンにおいて、ITリテラシーは必須のスキルです。その中でも、私たちが日常的に利用しているインターネットや社内システムの安全を守るための法的根拠となっているのが「不正アクセス行為の禁止等に関する法律」、通称「不正アクセス禁止法」です。 この法律は1999年に制定され、その後も巧妙化するサイバー犯罪に対応するために改正が重ねられてきました。背景には、インターネットの急速な普及によって、デジタル空間での脅威が現実世界と同じくらい深刻な問題として認識されるようになったという社会環境の変化があります。法律の最大の目的は、コンピュータネットワークを利用した通信の安全と秩序を守り、高度情報通信社会の健全な発展に寄与することにあります。 簡単に言えば、「他人の庭や家に勝手に踏み込んではいけない」という現実世界のルールを、デジタルの世界でも厳格に適用するための法律です。ただし、オンラインの世界では、その「他人の庭」がサーバーやアプリケーション、SNSのアカウントなど目に見えない形で存在しているため、より一層、明確なルール設定が必要になるのです。 新社会人がこの法律を理解する上で、まず押さえておきたいのが「アクセス管理者」と「利用権者」という二つの立場です。 「アクセス管理者」とは、社内システムやWebサービスを運営し、誰がアクセスできるかをコントロールする立場を指します。企業の情報システム部門や、SaaS企業のシステム管理チームがこれに該当します。一方、「利用権者」とは、管理者からIDやパスワードを与えられ、正当な権限を持ってシステムを利用する人、つまり社員や一般ユーザーを指します。 不正アクセス禁止法が守ろうとしているのは、この「アクセス制御機能」です。管理者が意図的に設定した「ここまでのデータは見られる、ここからは見られない」という情報管理の枠組みです。正当な理由がない人間が、他人のIDやパスワードを悪用したり、システムの穴である脆弱性を突いたりして、本来アクセスできない領域に侵入する行為を厳しく禁じています。 なぜ、新社会人がこの法律を真っ先に学ぶ必要があるのでしょうか。 それは、ビジネスにおいては「知らなかった」では済まされない重大な責任が伴うからです。仕事で扱うデータには、顧客の個人情報や企業の機密情報が含まれており、これらへの不正なアクセスは、企業に甚大な損害を与えるだけでなく、社会全体の信頼を損なうことにつながります。また、この法律は業務中だけでなく、プライベートでのSNS利用やスマートフォンアプリの操作にも密接に関わっています。 デジタルネイティブ世代だからこそ、無意識のうちに法律の境界線を越えてしまわないよう、法的な枠組みを正しく理解しておくことが求められます。不正アクセスは、従来のような「知識のある悪人が行うもの」という限定的なイメージではなく、技術進化に伴って、より多くの人が無意識のうちに触れてしまう可能性のある犯罪領域へと変わっています。 このセクションを通じて、皆さんが「不正アクセス禁止法とは何か」「なぜそれが必要なのか」を体系的に理解し、デジタル社会での行動規範の基盤を築いていただきたいと考えています。次のセクションからは、より具体的に「どのような行為が禁止されているのか」という実践的な知識に進んでいきます。 絶対にやってはいけない!法律で禁止されている5つの主な行為 不正アクセス禁止法では、主に5つの行為を処罰の対象として規定しています。これらの行為は、実際に情報が盗まれたかどうかにかかわらず、その「行為自体」が罪に問われる点に注意が必要です。言い換えれば、結果がなくても、禁止された行為に該当すれば法的責任が発生するということです。 第一に挙げられるのが「不正アクセス行為(なりすまし・脆弱性攻撃)」です。これは法律の核心部分であり、大きく分けて二つのタイプがあります。一つ目は、他人のIDやパスワードを無断で入力してログインする「なりすまし型」です。二つ目は、セキュリティの欠陥を突いて侵入する「脆弱性攻撃型」で、これはプログラムの穴を悪用して正規のIDやパスワードを使わずにシステムに侵入する手口です。重要なポイントとして、たとえ悪意がなくても、他人のアカウントで勝手にログインした時点でこの罪が成立することを覚えておいてください。 第二が「識別符号の不正取得罪」です。識別符号とは、ログインに必要なIDやパスワード、あるいは認証に使用される生体情報など、本人確認に用いられるすべての情報を指します。これらを不正に手に入れる行為は処罰の対象になります。具体的な事例としては、フィッシングメールで偽のログイン画面へ誘導して盗み取ることや、肩越しにパスワードを盗み見ることが挙げられます。さらに、社員になりすましてコールセンターに電話をかけ、パスワードリセットをさせるという社会工学的な手口も該当します。重要なのは、アクセスする前段階の「情報を盗む」という行為自体が禁止されているということです。 第三は「不正助長行為」です。自分ではアクセスしなくても、他人のIDやパスワードを第三者に教えたり、販売したりする行為がこれに該当します。インターネット掲示板に誰かのパスワードを書き込んだり、メッセージアプリで知人に「このサービスのパスワードはこれだよ」と教えたりすることも、「不正アクセスを助ける行為」として罰せられます。さらに言えば、自分の同僚にIDやパスワードを共有させるよう要求することも、この罪に含まれる可能性があります。 第四は「識別符号の不正保管罪」です。不正に取得されたパスワードであることを知りながら、それを隠し持っている状態を指します。自分で使うつもりがなくても、不正な名簿やリスト、ハッキングされたデータベースから流出したパスワード一覧を所持しているだけで法に触れるのです。この罪の特徴は、「保管しているだけ」という極めて受動的な行為であっても、違法性が認められるという点にあります。 最後が「識別符号の入力要求行為(フィッシングサイトの構築など)」です。アクセス管理者に成りすまして、ユーザーにパスワードの入力を要求する行為を指します。偽のネット銀行の画面やSNSのログイン画面を作成し、ユーザーを騙して情報を入力させようとする行為、つまりフィッシング詐欺の準備段階を直接的に規制しています。この行為は、実際に誰かがだまされて情報を入力したかどうかにかかわらず、偽サイトそのものを構築した時点で犯罪が成立します。 これら5つの行為に共通しているのは、「ネットワークの安全性を脅かす予備動作」すらも逃さないという強い姿勢です。実際の侵入行為だけでなく、その準備段階や支援行為までも幅広く規制しているのです。 例えば、友人のパスワードをなんとなく推測して試しにログインしてみたらアクセスできてしまったというケースを考えてみましょう。これは「試しにやってみた」という軽い気持ちであっても、立派な不正アクセス行為として罪に問われます。「遊び半分だった」「中身を見ただけで何もしていない」「データをコピーしていない」という言い訳は、法的には何の効力も持ちません。デジタル空間における境界線は、ログイン画面という非常に明確な形で存在しており、その線を越えた瞬間に法を犯しているということを、決して忘れてはいけません。 処罰の対象は?不正アクセス禁止法に違反した場合の罰則と時効 不正アクセス禁止法に違反した場合、非常に重い刑事罰が科される可能性があります。社会人としてのキャリアを一瞬で失いかねないリスクであることを、ここで明確に認識する必要があります。 最も罪が重いのは「不正アクセス行為(実際に侵入した行為)」です。これに該当する場合、「3年以下の懲役または100万円以下の罰金」が科されます。以前はさらに軽い罰則でしたが、サイバー犯罪の深刻化に伴い、この法律は改正を重ね、厳罰化されてきました。つまり、法律制定時よりも今の方が、より厳しく対処されるようになっているのです。 一方で、不正アクセスを準備する段階にあたる「不正取得」「不正助長(提供)」「不正保管」「不正入力要求(フィッシング準備)」についても、「1年以下の懲役または50万円以下の罰金」という罰則が設けられています。 ここで重要なポイントがあります。「まだ侵入していないから大丈夫」という考えは通用しません。情報を盗き取ろうとしたり、他人に教えたり、持ち出したりした時点で犯罪者となる可能性があるのです。罰則の重さからも、法律が「予防」を最優先事項としていることが伝わってきます。 また、これらの罪には「公訴時効」が存在します。不正アクセス禁止法の罰則における時効は原則として3年です。つまり、行為から3年以内に検察が起訴しなければ、刑事責任を問われないということになります。しかし、デジタルデータにはログ(利用記録)が残るため、数年が経過してから当時の不正が発覚し、逮捕に至るケースも少なくありません。過去の行為が「時間が経ったから大丈夫」と思い込むのは危険です。 さらに、恐ろしいのは刑事罰だけではありません。社会人の場合、会社内での「懲戒処分」の対象となります。多くの企業の就業規則では、法令違反や重大なセキュリティ事故を起こした際の解雇規定が定められています。つまり、逮捕されなくても、会社から懲戒解雇される可能性が高いということです。 また、不正アクセスによって企業が損害を被った場合、個人に対して「損害賠償請求」という民事上の責任を追及されることもあります。システムの復旧費用、顧客への賠償、信用失墜に伴う営業損失など、その額は刑事罰の罰金をはるかに上回ることもあります。 一度「サイバー犯罪に関与した」というレッテルを貼られれば、その後の再就職は極めて困難になります。金融機関や情報セキュリティ関連の企業では、採用時の身辺調査で違反歴が発覚すれば、採用が見送られる可能性が高いでしょう。法的な罰則の重さと同時に、その後の人生に与える社会的影響の大きさを、新社会人の皆さんは重く受け止める必要があります。 不正アクセス禁止法違反は、一時的な好奇心や便宜上の判断が、取り返しのつかない人生の転機をもたらす犯罪なのです。 うっかりが命取りに?新社会人が注意すべき日常のNG行動3選 悪意のあるハッカーだけがこの法律に関係するわけではありません。実は、日常業務の中にある「ちょっとした油断」や「効率化のための勝手な判断」が、不正アクセス禁止法違反を招くことがあります。特に注意すべき3つのケースを紹介します。 業務効率化を目的とした「ID・パスワードの貸し借り」が、最初の大きな落とし穴です。急ぎの承認が必要なのに上司が席を外しているから、代わりにパスワードを聞いてログインする。チームで共有のアカウントを作るのが面倒なので、一人のIDを使い回す。このような行為は、多くの職場で発生しがちな「うっかり違反」です。 しかし、本人の許可があったとしても、管理者が「一人一アカウント」というルールを設けている場合、権限のない人間がログインすれば法的には「不正アクセス」とみなされるリスクがあります。会社という組織においては、ルールに基づいた運用が絶対であり、善意の肩代わりが犯罪行為になり得ることを肝に銘じてください。 実際の事例として、大手企業でも、退職予定者が部下のアカウント情報を使って引き継ぎ資料を作成したために、不正アクセス禁止法違反で書類送検されたケースが存在します。当事者たちは「業務の円滑な進行のため」という善意で行った行為でしたが、法的には何の言い訳にもなりませんでした。 退職した会社や以前のプロジェクトへの「居残りアクセス」も、見落としやすい違反ケースです。転職した後や部署移動の後に、「前の職場のシステムにまだログインできるから、当時の資料を参考にしよう」とアクセスする行為があります。 管理者がアカウントを消し忘れているケースは多々あります。しかし今のあなたにはそのシステムを利用する「正当な権限」がありません。この状態でのアクセスは、明確な不正アクセス行為となります。 退職後に以前の会社の情報を閲覧することは、不正アクセス禁止法だけでなく、不正競争防止法における営業秘密の窃取にも抵触する恐れがあります。つまり、二重の法的リスクを負うことになるのです。さらに厳しいことに、退職者が旧勤務先のシステムにアクセスしたことが発覚すれば、転職先企業のコンプライアンス評価にも悪影響を及ぼします。新しい職場での信用を失うことにつながるため、絶対に行ってはいけない行為です。 家族や知人のSNSアカウントへの「勝手なログイン」も、同様に深刻な問題です。浮気を疑ってパートナーのスマートフォンからSNSにログインする。友人のアカウントを勝手に使って投稿するといった行為があります。 プライベートな関係だから許されるだろうという甘い考えは通用しません。実際に、配偶者や知人のSNSに無断でログインしたことで、不正アクセス禁止法違反として逮捕・書類送検された事例は数多く存在します。家庭内の問題や友人関係の問題だからといって、法的責任が減免されることはないのです。 むしろ、親密な関係であるからこそ、より一層「相手の同意を得ること」の重要性が高まります。相手がパスワード変更の必要性を感じていないなら、それはその人の権利です。他人のアカウントへの無断アクセスは、相手の信頼を失うだけでなく、あなた自身を犯罪者にしてしまう行為です。 これら三つの行動に共通しているのは、「鍵が開いているからといって、他人の部屋に入ってはいけない」という基本原則を忘れている点です。デジタル世界では物理的な障壁が見えにくいため、倫理観が麻痺しがちです。しかし、どのような場面でも「自分にその権限があるか」を常に問い直す習慣をつけることが、法令遵守への第一歩となります。 被害者にも加害者にもならないための具体的なセキュリティ対策5選 不正アクセス禁止法は、「攻撃者」を罰する法律ですが、一方で「アクセス管理者」にも防御の努力義務を課しています。新社会人の皆さんは、システムを利用するユーザーとして、会社が講じている防御措置に協力し、自分自身が「踏み台(攻撃の起点)」にされないための対策をとる責任があります。ここからは、被害者にも加害者にもならないための具体的なセキュリティ対策を5つ紹介します。 まず第一の対策が「多要素認証(MFA)の積極的な活用」です。IDとパスワードだけの認証は、既に限界を迎えています。単一の認証方式では、パスワードが流出した時点でシステムへのアクセスが可能になってしまいます。 多要素認証とは、複数の異なる認証方式を組み合わせる方法です。スマートフォンに届くSMSコード、認証アプリ、生体認証(指紋認証や顔認証)など、「知っているもの」「持っているもの」「本人の特性」を組み合わせることで、セキュリティホールを埋めます。万が一パスワードが流出しても、外部からの侵入を阻止できる確率が飛躍的に高まります。新社会人の皆さんが業務で使用するシステムやサービスで多要素認証が提供されていれば、必ず有効にしてください。 第二の対策は「OS・ソフトウェアの最新アップデート」です。不正アクセスの手法には、システムの脆弱性を突くものが多くあります。開発メーカーが提供するアップデートプログラムには、これら脆弱性を修正するパッチが含まれています。 「忙しいから後で」と後回しにしてはいけません。実は、マルウェアやランサムウェアの感染の多くは、既に修正パッチが提供されている脆弱性を通じて発生しています。つまり、速やかにアップデートを実施さえすれば防げたはずの被害なのです。OSやセキュリティソフト、業務アプリケーションは常に最新の状態を保つことが、攻撃者に隙を与えないための基本的な防御です。 第三は「パスワードの使い回し禁止と適切な管理方法」です。複数のサービスで同じパスワードを使い回していると、一箇所から漏洩しただけで、連鎖的にすべてのサービスで不正ログイン被害に遭います。これを「パスワードリスト攻撃」と呼びます。 パスワードは「長く、複雑に」設定し、サービスごとに異なるものを使用するのが鉄則です。記憶しきれない場合は、信頼できるパスワードマネージャー(暗号化された安全な管理ツール)を利用し、付箋に書いてモニターに貼るような管理は絶対に避けてください。デスク周りに貼られた付箋は、物理的なセキュリティホールになります。 第四の対策として「不審なメール・リンクの徹底的な警戒」が挙げられます。フィッシングサイトへの誘導は、今やメールだけでなく、SNSのダイレクトメッセージやショートメッセージ(SMS)でも行われています。 心当たりのない送信者からのリンクは開かない、URLが正しいドメインか確認する、といった基本的な注意を怠らないでください。さらに言えば、メールが本当に信頼できる送信者からのものか、電話番号や過去のやり取りで確認するという習慣もあります。攻撃者は巧妙になっており、見た目は本物そっくりの偽メールを送信することもあります。 最後に第五の対策が「会社のセキュリティポリシーの遵守」です。会社が定めた「私用パソコンの業務利用禁止」「許可されていないUSBメモリの使用禁止」「クラウドストレージへのファイル保存制限」などのルールには、すべて理由があります。 これらのルールを破ることは、自社のシステムに穴を開け、不正アクセスを招き入れることに直結します。また、外部からの攻撃だけでなく、内部からの情報漏洩リスクも高まります。従業員教育とルール徹底は、セキュリティ対策の最後の砦です。 セキュリティ対策は「面倒なもの」と感じるかもしれませんが、それは自分自身の身を守り、ひいては会社の信用を守るための「鎧」です。最新の技術を正しく使い、基本的なルールを徹底することで、あなたは被害者にも加害者にもならずに済みます。プロフェッショナルな社会人として、自覚を持ったシステムの運用を心がけましょう。 もし被害に遭ったら?相談すべき窓口とトラブルへの対処法 どんなに気をつけていても、不正アクセスの被害に遭う可能性はゼロではありません。また、自分のアカウントが乗っ取られ、知らないうちにスパムメールを送信するなど「加害の踏み台」にされてしまうこともあります。万が一「おかしい」と感じたときの対処法を知っておくことは、被害を最小限に抑えるために不可欠です。 業務に関わるシステムやデバイスで異常を感じたら、まずは直属の上司とシステムの管理部門(情報システム部)に即座に報告してください。これが「ステップ1:社内での迅速な報告」です。 「自分のミスかもしれないから隠したい」という心理が働くことがあります。しかし報告が遅れるほど被害は拡大し、会社全体の復旧コストも増大します。初期消火が最も重要です。経験豊富なシステム管理者は、異常検知から対応まで、多くの事例を知っています。遠慮なく相談してください。 次が「ステップ2:二次被害の防止」です。乗っ取られた可能性があるアカウントのパスワードを直ちに変更し、可能であればセッションを強制終了させます。複数のサービスで同じパスワードを使っていた場合は、すべてのサービスで変更が必要です。 クレジットカード情報などが登録されているサービスの場合は、カード会社へ連絡して利用停止措置をとる必要があります。また、不正なメール送信が行われた可能性がある場合は、連絡先リストに登録されている人々に対して、フィッシング詐欺の可能性を知らせるメールを送ることも検討してください。 会社としての対応とは別に、個人として、あるいは組織として公的な支援が必要な場合は、以下の窓口が役立ちます。 都道府県警察のサイバー犯罪相談窓口は、実際に被害が発生し、被害届を出したい場合に相談する公的な窓口です。各都道府県の警察本部に設置されており、サイバー犯罪の専門知識を持つ警察官が対応します。インシデントの詳細や、犯人特定に必要な情報を提供する場となります。 IPA(情報処理推進機構)は、政府が認定する専門機関であり、ウイルス被害や不正アクセスの技術的な相談、届出を受け付けています。セキュリティに関する専門的なアドバイスが必要な場合は、IPA cyber.ipa.go.jpのポータルサイトから相談することができます。 国民生活センターは、フィッシング詐欺などで金銭的な被害が生じた際、消費者トラブルとしての相談に乗ってくれる窓口です。特に個人として被害を受けた場合には、こちらへの報告も有効です。 不正アクセス禁止法は、被害者が泣き寝入りしないための盾でもあります。しかし、その盾を有効に使うためには、被害の証拠(いつ、どこから、どのようなアクセスがあったか)を残しておくことも重要です。勝手にデータを消去せず、専門家の指示を仰ぎましょう。 トラブルに遭遇したとき、パニックにならず冷静に「ルール通りの報告」ができるかどうか。その初動の速さが、あなたの評価と会社を守ることにつながります。デジタル社会の一員として、非常時のマニュアルも頭の片隅に置いておきましょう。…
API連携の仕組みとは?メリットや具体例、導入手順を初心者向けに徹底解説
システム同士をつなぐ「API連携」という言葉は聞いたことがあるけれど、具体的にどういう仕組みなのか、自社に必要なのかが判断できない。そんな悩みを持つビジネスパーソンは少なくありません。手作業でのデータ入力は時間がかかるし、ミスも多い。ただし、API連携も導入には技術的な知識が必要では?と二の足を踏んでいる方も多いのではないでしょうか。 実は、API連携の基本は非常にシンプルです。異なるシステムやアプリケーション間で、データや機能をやり取りするための専用の窓口を設けることが、すべての始まりです。API連携を理解することで、開発コストの削減、業務の自動化、そして中長期的なビジネス競争力の強化が実現できるのです。 現代のビジネスでは、すべての機能を社内で開発する必要はもうありません。営業支援ツール(CRM)、マーケティングオートメーション、電子署名サービスなど、信頼できる外部サービスとAPIで接続することで、限られたリソースで最大限の成果を生み出せます。これがDX(デジタルトランスフォーメーション)推進における重要な考え方です。本記事では、API連携の仕組みから具体的な導入手順、そして実務上の注意点まで、初心者向けにわかりやすく解説していきます。技術的な難しさを感じる必要はありません。API連携とは何か、なぜ必要なのか、どのように活用するのかを理解すれば、あなたの組織のビジネス効率は劇的に向上するでしょう。 API連携とは?仕組みと基本概念を初心者向けにわかりやすく解説 API連携の定義と基本的な役割 「API連携」という言葉を耳にすることが増えましたが、その正体を一言で言えば、ソフトウェア同士をつなぐための窓口のことです。APIは「Application Programming Interface」の略称で、異なるシステムやアプリケーション間で、データや機能をやり取りするための仕組みを指しています。 手作業から自動化への転換 通常、自社の販売管理システムと外部の電子署名サービスのように、異なる企業が開発したソフトウェアは、そのままではお互いに対話することができません。以前は、人間が画面を見てデータを手入力で移し替える作業が発生していました。しかし、システムにAPI…
「デジタル証明研究会」の発足について | リーテックス株式会社特別企画(池田眞朗顧問、小倉隆志社長 対談)【Part5】
慶応義塾大学名誉教授、武蔵野大学名誉教授、リーテックス株式会社顧問。ビジネス法務学という新しいコンセプトのお話を中心にお伺いしたいと思います。トピックス ・この度発足したデジタル証明研究会についてお聞きします。池田先生が座長に就任されたということですが、どういう狙いを持った研究会でしょうか。 ・デジタル証明研究会は、これまでの研究会といわれるようなものとどう違うのですか。…
ビジネス法務学と生成AI | リーテックス株式会社特別企画(池田眞朗顧問、小倉隆志社長 対談)【Part4】
慶応義塾大学名誉教授、武蔵野大学名誉教授、リーテックス株式会社顧問。ビジネス法務学という新しいコンセプトのお話を中心にお伺いしたいと思います。トピックス ・池田先生の提唱されているビジネス法務学についていろいろうかがっているのですが、そうするとビジネス法務学にとってAI,ことに生成AIはどういう評価になるのでしょうか。 ・生成AIについては、推進あるいは放置か、積極的な規制か、世界各国ではすでに様々な対応が始まっています。これについて先生のお考えをお聞かせください。…
ビジネス法務学のルール創りと国際標準 | リーテックス株式会社特別企画(池田眞朗顧問、小倉隆志社長 対談)【Part3】
慶応義塾大学名誉教授、武蔵野大学名誉教授、リーテックス株式会社顧問。ビジネス法務学という新しいコンセプトのお話を中心にお伺いしたいと思います。トピックス ・池田先生の提唱されているビジネス法務学は、当事者がそれぞれの創意工夫を契約など、広い意味のルール創りでつないでいくことを要諦とされています。今回はそのルール創りが国際的になる場合の問題をお聞きしたいと思います。 ・ビジネス法務学が言う「創意工夫を契約でつなぐルール創り」というのは、国際的な規模でも考えなければいけないです。…
民法債権関係改正と行動立法学 | リーテックス株式会社特別企画(池田眞朗顧問、小倉隆志社長 対談)【Part2】
慶応義塾大学名誉教授、武蔵野大学名誉教授、リーテックス株式会社顧問。ビジネス法務学という新しいコンセプトのお話を中心にお伺いしたいと思います。トピックス ・池田先生は民法ことに債権法、そして金融法関係をご専門にされてきましたが、最近は、「創意工夫を契約でつなぐ」という、新しいビジネス法務学を提唱されています。今日はその流れというか、経緯をお聞かせ願いたいのです。途中で「行動立法学」というご論文も発表されていますが、それを含めてお話をお願いします。…
ビジネス法務学とは? | リーテックス株式会社特別企画(池田眞朗顧問、小倉隆志社長 対談)【Part1】
慶応義塾大学名誉教授、武蔵野大学名誉教授、リーテックス株式会社顧問。ビジネス法務学という新しいコンセプトのお話を中心にお伺いしたいと思います。 トピックス ・ビジネス法務学についてご説明をいただきたいと思います。ビジネス法務学というのは、学とついていますが、これまでの企業法務や金融法務と、どこが違うか。扱う範囲はビジネスということでいわゆる商取引に限られるのでしょうか。…
SNS・AIにおける「本人確認」の必要性 | リーテックス株式会社特別企画(河原淳平特別顧問インタビュー)【Part4】
SNSが普及した現代、権利侵害のおそれがある広告に対して2024年5月「情報流通プラットフォーム対処法」が成立し、削除対応への透明性が確保された。関係省庁はSNS事業者と連携し、詐欺の入口になり得る広告への対策強化を進めている。フェイク画像によるなりすましも巧妙化している今、コミュニケーション相手の信頼性を担保し、情報の真正性を証明する技術が不可欠となっている。”誰もが安心できるデジタル社会”を生きるため、私たちに求められるものとは?警察庁で初代サイバー警察局長を務めた河原淳平氏が解説する。…