

SaaSの利便性に魅力を感じつつも、「クラウド事業者がセキュリティをすべて担保してくれるだろう」と漠然と考えていないでしょうか。あるいは、シャドーITやアカウント乗っ取り、設定ミスなどのセキュリティリスクの存在は認識しながらも、具体的にどのような対策を講じればよいか、優先順位をどう判断すればよいのか、頭を抱えていませんか。クラウドセキュリティの基本原則である「責任共有モデル」の観点から、データ管理やアクセス制御といった重大な責任が実は自社に委ねられていることに気づいている企業は意外に少数派です。
本記事では、SaaSのセキュリティリスクの正体から、CASBやSSPM、IDaaSといった先進テクノロジー、さらには組織的な運用体制まで、企業が講じるべきセキュリティ対策の全体像を網羅的に解説します。ISO/IEC 27001やSOC2、ISMAPといった信頼性の高い認証基準でベンダーを評価する方法、5つのステップに基づいた段階的な対策実施、そして長期的な「グランドデザイン」の策定まで、利便性と安全性を両立させるための実践的なアプローチを紹介することで、あなたの組織がSaaSの恩恵を最大限に享受しながら、確かなセキュリティを実現する道筋を示します。
デジタルトランスフォーメーション(DX)が加速する今だからこそ、場当たり的なツール導入ではなく、整合性を持ったセキュリティ戦略が急務です。ゼロトラストの思想に基づいたID管理、継続的な設定レビューと定期的な棚卸し、そして組織全体のセキュリティ文化の醸成——これらの実装こそが、クラウド時代の企業経営における不可欠な基盤となるでしょう。
目次
SaaSセキュリティの基本と「責任共有モデル」の重要性
SaaS(Software as a Service)の爆発的な普及は、企業の業務効率化やリモートワークの推進において決定的な役割を果たしてきました。インフラの構築やソフトウェアのインストールを行うことなく、ブラウザやアプリを介して即座に最新の機能を利用できる利便性は、現代のビジネスにおいて不可欠です。
しかし、この「どこからでも簡単にアクセスできる」という利便性の裏には、新たなセキュリティリスクが潜んでいます。
SaaSセキュリティとは何か
SaaSセキュリティとは、クラウド上に保存された機密データや個人情報を保護し、不正アクセスや情報漏洩を防止するための一連の対策や管理手法を指します。オンプレミス環境のように自社でネットワークの境界線を強固に防御する手法が通用しないクラウド環境において、SaaSに特化したセキュリティ対策を講じることは、企業の継続的な成長と信用維持における最優先課題となっています。
責任共有モデルの理解
SaaSを利用する上で、多くの企業が陥りがちな誤解が「クラウド事業者がすべてのセキュリティを担保してくれる」という盲点です。クラウドセキュリティの基本原則には「責任共有モデル(Shared Responsibility Model)」という概念が存在します。これは、クラウド事業者と利用企業(ユーザー)の間で、セキュリティの責任範囲を明確に分担するという考え方です。
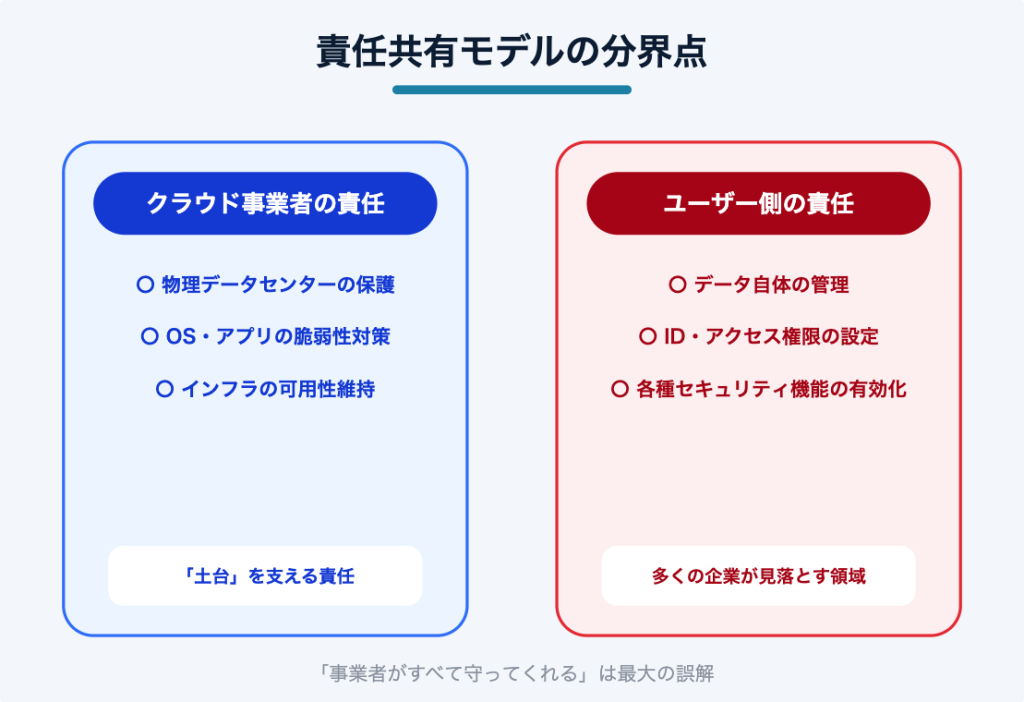
クラウド事業者とユーザーの責任分界点
SaaSにおける責任分界点では、インフラストラクチャや物理データセンターの保護、オペレーティングシステムやアプリケーション自体の脆弱性対策などは「クラウド事業者」が責任を負います。一方で、そのサービス内に保存される「データ自体の管理」、ユーザーの「ID・アクセス権限の適切な設定」、そしてアプリケーションの「各種セキュリティ機能の有効化・構成」は、すべて「ユーザー側」が責任を負わなければなりません。
オンプレミスやIaaS/PaaSと比較してユーザー側の運用負荷は大幅に軽減されます。しかし、データの所有権とアクセス制御の責任は常に自社にあることを正しく理解することが、SaaSセキュリティの第一歩なのです。
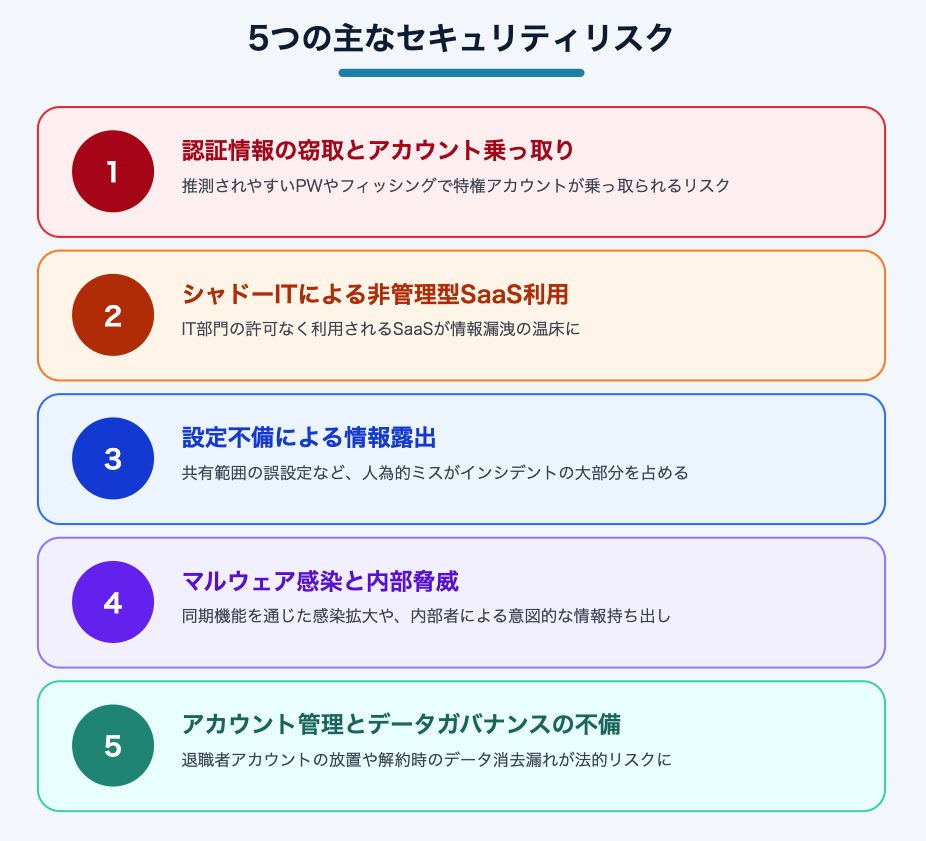
SaaS利用において企業が直面する5つの主なセキュリティリスク
認証情報の窃取とアカウント乗っ取り
SaaSはインターネット経由でどこからでもアクセスできるため、認証情報(IDとパスワード)が窃取された場合、第三者からの不正アクセスを容易に許してしまいます。推測されやすいパスワードの設定や、他サービスからの使い回し、フィッシング詐欺などによってアカウント情報が流出するリスクは常に存在します。特に特権管理者アカウントが乗っ取られた場合、サービス内のすべてのデータが窃取されるだけでなく、設定の改ざんや他のシステムへの攻撃踏み台にされるなど、壊滅的な被害を被るリスクがあります。
シャドーITによる非管理型SaaS利用
次に、システムの導入や管理を行うIT部門・セキュリティ担当者の許可を得ず、現場の部門や個人が独自に契約して利用しているSaaSは「シャドーIT」と呼ばれます。業務の利便性を優先するあまり、無料のファイル共有サービスやチャットツールに企業の機密データや個人情報をアップロードしてしまうケースが後を絶ちません。管理部門の目が届かないため、脆弱なパスワード運用や退職者のアクセス権放置が常態化し、情報漏洩の深刻な温床となります。
設定不備による情報露出
SaaSの利便性は高度なカスタマイズ性にありますが、これが設定不備というリスクを生みます。
共有リンクの公開範囲を「全員」にしてしまったために機密ファイルが検索エンジンにインデックスされたり、外部APIとの連携権限を過剰に許可してしまったりするケースです。ガートナーの調査によれば、クラウドセキュリティの失敗の大部分はユーザー側の構成ミスに起因するとされており、高度なサイバー攻撃を受けずとも、自社の人為的エラーによって重大なインシデントが発生するリスクがあります。
マルウェア感染と内部脅威
SaaS型のストレージやコラボレーション機能は、ファイル共有のハードルを下げます。しかし、ある端末がマルウェアやランサムウェアに感染した状態でファイルをアップロードすると、同期機能を通じて他のユーザーや組織全体に感染が拡大するリスクがあります。また、悪意を持った内部の人間や、退職間際の従業員が、DLP(データ損失防止)などの制御が行われていないSaaSから個人PCや外部ストレージへ機密情報を容易に持ち出せてしまうリスクも無視できません。
アカウント管理とデータガバナンスの不備
最後に、人事異動や従業員の退職に伴うアカウント管理の不備も重大なリスクです。
退職した従業員のアカウントが削除されずに残っていると、元従業員が自宅から以前と同様に社内データへアクセスし、競合他社へ情報を持ち出すといったインシデントが発生します。さらに、SaaSの契約を終了(解約)した際、クラウド上に残された自社のデータが適切に消去されるか、あるいは安全にエクスポートできるかといった、利用終了時のデータ保全・ガバナンスの欠如も企業の法的リスクを高めます。これら5つのリスクは、技術面だけでなく運用・体制面への対応を含めた包括的なセキュリティ対策を必要とします。
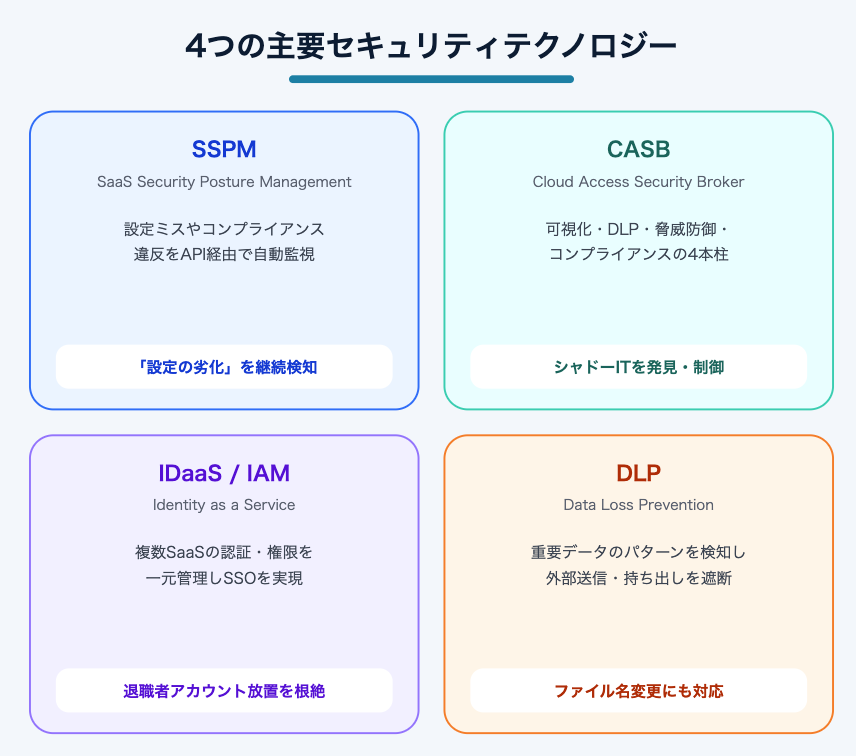
リスクを低減するSaaSセキュリティの主要テクノロジー
SaaS Security Posture Management(SSPM)
SaaS Security Posture Management(SSPM)は、企業が利用している複数のSaaSにおける設定ミスやコンプライアンス違反を、API経由で自動的かつ継続的に監視・検知するテクノロジーです。手作業で各SaaSの設定画面をチェックするのは現実的に不可能であり、SaaS側の仕様変更や機能追加に伴う「設定の劣化」にも対応できません。SSPMは、設定が自社のセキュリティポリシーや業界標準のフレームワーク(CIS Benchmarksなど)から逸脱した際にアラートを発し、修正方法を提示することで、構成ミスによる情報漏えいを未然に防ぎます。導入により、セキュリティ担当者の手作業負荷が大幅に軽減され、定期的な監査プロセスの自動化が可能になります。
Cloud Access Security Broker(CASB)
Cloud Access Security Broker(CASB)は、ユーザーと複数のクラウドサービスの間に位置し、クラウド利用の可視化と制御を一元的に行うセキュリティプラットフォームです。
CASBの主な機能は、「可視化(シャドーITの発見)」「データセキュリティ(DLPによる機密情報検知)」「脅威防御(マルウェア検知)」「コンプライアンス」の4本柱で構成されます。これにより、従業員がどのようなSaaSにアクセスしているかを把握し、許可されていないサービスへのデータアップロードをブロックすることが可能になります。さらに、異常なアクセスパターンを検知し、リアルタイムでセキュリティインシデントに対処するソリューションとして機能します。
Identity as a Service(IDaaS)とIdentity and Access Management(IAM)
Identity as a Service(IDaaS)やIdentity and Access Management(IAM)は、複数のSaaSに対する認証情報とアクセス権限を一元管理するクラウド型のアイデンティティ基盤です。ユーザーは一つの強固なアカウント情報で複数のSaaSへセキュアにログイン(シングルサインオン)できるようになり、管理者は従業員の入社・退職・異動に伴うアカウントの発行・削除(プロビジョニング)を中央から一括で制御できます。多要素認証の統合により、認証の安全性が飛躍的に向上します。これにより、アカウントの乱立や退職者アカウントの放置リスクを根絶し、組織全体のセキュリティレベルを均一に保つことが実現できます。
Data Loss Prevention(DLP)
Data Loss Prevention(DLP)は、保護すべき重要データ(クレジットカード番号、個人情報、ソースコードなど)のパターンを事前に定義し、それらのデータが外部へ送信されたり、許可されていないSaaSへアップロードされたりするのを検知・遮断する技術です。
ファイルの中身(コンテンツ)をリアルタイムでスキャンするため、ユーザーが意図的にファイル名を変更して持ち出そうとした場合でも、情報の不正流出を確実に防ぐことができます。これらのテクノロジーを組み合わせることで、多層防御(Defense in Depth)のセキュリティ体制が構築でき、単一のソリューション導入では不十分な、堅牢なSaaSセキュリティ環境が実現されます。
安全なSaaSを選定するための主要なセキュリティ認証基準
SaaSを新規に導入する際、事業者が信頼に足るセキュリティ体制を構築しているかを客観的に評価する基準として、第三者認証の確認が不可欠です。その代表例がISMS(情報セキュリティマネジメントシステム)の国際規格である「ISO/IEC 27001」です。この認証は、組織全体の情報セキュリティマネジメント体制が国際基準を満たしていることを証明します。さらに、クラウドサービスの提供および利用に特化した追加管理策を規定した「ISO/IEC 27017」の認証を取得しているベンダーであれば、クラウド固有のリスク(データの共同管理や仮想化環境の隔離など)に対しても適切なガバナンスが働いていると判断できます。両認証の取得状況は、導入前の評価段階で必ず確認すべきポイントです。
SOC2による事業者評価
SOC2(System and Organization Controls 2)は、米国公認会計士協会(AICPA)が定めた基準に基づき、独立した第三者である監査法人が、クラウド事業者のシステムにおける「セキュリティ」「可用性」「処理のインテグリティ」「機密保持」「プライバシー」を監査した保証報告書です。
特に長期間の運用実態を評価した「Type2」報告書は、事業者のセキュリティ対策が形骸化せず、実際に機能しているかを厳格に証明するものであるため、エンタープライズ向けのSaaS選定において極めて重要視されます。金融機関やコンプライアンス要件が高い業界の企業は、この認証の有無を導入の条件とすることが一般的です。
ISMAPの信頼性と国内基準
ISMAP(Information System Security Management and Assessment Program)は、日本の政府情報システムが利用するクラウドサービスのセキュリティ水準を評価・登録する制度です。政府機関が求める厳格なセキュリティ基準(ガバナンス、マネジメント、コントロールの各層にわたる多数の要求事項)をクリアし、監査済みのサービスだけがISMAPクラウドサービスリストに登録されます。
民間企業にとっても、ISMAP登録済みのSaaSを選ぶことは、国内最高水準の安全性が担保されたサービスを選択することと同義であり、非常に信頼性の高い選定基準となります。特に個人情報保護やデータ主権を重視する企業にとって、ISMAP登録の有無は重要な検討材料です。これら三つの認証基準を組み合わせて確認することで、SaaS事業者の信頼性をより多角的に評価でき、導入リスクを最小化することが可能になります。
企業が実践すべきSaaSセキュリティ対策の5つのステップ
導入前のスクリーニング
最初のステップは、導入前における徹底的なスクリーニングです。前述の第三者認証(ISMS、SOC2、ISMAP)の取得状況を確認するだけでなく、サービス品質保証(SLA)における稼働率や障害発生時の復旧目標時間を確認します。また、法務やコンプライアンスの観点から、クラウド内のデータがどの国のデータセンターに保管されるかという「データ主権」や、外国法(米国のCLOUD法など)の影響範囲、そして契約終了時に自社データが完全に消去・返却されるかの取り決めを契約前に明確にします。この初期段階での丁寧な検討が、後の運用トラブルを大幅に削減します。
多要素認証とシングルサインオンの導入
どれだけ強固なシステムであっても、パスワード単体での認証は突破されるリスクが高くなります。
ステップ2では、すべてのSaaSへのログインにおいて、パスワードに加えてスマートフォンアプリによるワンタイムパスワードやバイオメトリクス(生体認証)を組み合わせた「多要素認証(MFA)」を必須化します。同時に、IDaaSを用いたシングルサインオン(SSO)を導入し、複数のパスワードを覚える煩わしさを排除しつつ、認証のゲートウェイを一本化して監視の目を強化します。これにより、ID盗用による不正アクセスの脅威を大幅に軽減できます。
最小権限の原則の徹底
アカウントハックや内部不正の被害を最小限に抑えるためには、すべてのユーザーに対して業務遂行に必要な最低限の権限のみを付与する「最小権限の原則」を徹底する必要があります。一般従業員に管理者権限を与えないことはもちろん、外部の業務委託者やパートナー企業と共有するアカウントについては、アクセスできるフォルダやプロジェクトの範囲を厳格に制限し、プロジェクト終了時には即座に権限を剥奪するプロセスをルーティン化します。ログの定期的な分析により、権限付与の妥当性を継続的に検証することも重要です。
エンドポイント端末のセキュリティ強化
データそのものを守るための技術的対策を施します。
SaaS事業者側で通信時(TLS/SSL)および保管時(AES等)のデータ暗号化が行われているかを確認するとともに、ユーザー側ではSaaSへアクセスするエンドポイント端末(PC、スマートフォン、タブレット)自体のセキュリティを強化します。EDR(Endpoint Detection and Response)の導入により、端末がマルウェアに感染した際の挙動を検知してネットワークから隔離し、感染端末からSaaSへ不正なデータ同期や汚染ファイルのアップロードが行われるのを防ぎます。加えて、端末紛失時の遠隔ロックやデータ消去機能も実装することで、物理的なセキュリティも確保します。
通信経路の安全確保
最後のステップは、通信経路の安全確保です。カフェなどの公共Wi-Fi環境からの直接アクセスによる通信傍受を防ぐため、VPN(Virtual Private Network)を経由したアクセス制限や、より先進的なネットワークとセキュリティをクラウド上で統合するSASE(Secure Access Service Edge)のフレームワークを導入します。これにより、ユーザーの場所を問わず、一貫したセキュリティポリシーに基づいたクリーンな通信環境からのみSaaSを利用できる仕組みを完成させます。これら5つのステップを段階的に実施することで、包括的かつ実効的なSaaSセキュリティ体制が構築されます。
導入時だけでは不十分?「設定の経時的劣化」と定期レビューの必要性
多くの企業が陥る罠として、「導入時に完璧なセキュリティ設定を行ったから安心である」という思い込みがあります。オンプレミスのシステムとは異なり、SaaSはクラウドベンダーによって週単位、月単位で頻繁に自動アップデートが行われます。この際、新しい便利機能や外部連携API、共有オプションがデフォルトで「有効」の状態で追加されることがあります。
セキュリティの継続的な脅威
このように、ユーザーが知らないうちにシステムの安全性が時間とともに低下していく現象を「設定の経時的劣化」と呼びます。
導入初期はクローズドだった環境が、新機能の追加によっていつの間にか外部からアクセス可能な状態になっていた、というケースは珍しくありません。ベンダーのアップデートログを逐一確認し、各機能のセキュリティ影響を分析することは、セキュリティ担当者にとって現実的ではありません。クラウドの進化のスピードそのものが、新たな構成ミスを誘発するリスクとなっているのです。
継続的な運用プロセスの必要性
この設定劣化のリスクに対抗するためには、セキュリティ対策を「一度限りのプロジェクト」ではなく「継続的な運用プロセス」として捉え直す必要があります。年に数回、あるいは重要システムの仕様変更時に合わせ、リスク評価の標準化されたチェックリストを用いて定期的な棚卸し業務を実施することが必須です。
具体的には、不要になったアカウントの削除、外部共有リンクの有効期限切れ処理、API連携の権限見直しなどを行います。また、Excel等を用いた手作業でのリスク評価業務は担当者の属人化や高負荷を招くため、評価プラットフォームや前述のSSPMツールを活用し、自動的かつ標準化された手法で定期レビューを行う体制の構築が推奨されます。こうした定期的な再評価の仕組みを組織に根付かせることが、長期的なセキュリティの安定性を確保する鍵となります。
クラウド時代に不可欠な「ゼロトラスト」とID管理のあり方
かつての企業ITセキュリティは、社内ネットワーク(安全)とインターネット(危険)の境界にファイアウォールやVPNを設置する「境界防御」が主流でした。しかし、業務システムがSaaSへと移行し、従業員がリモートワークによって社外から直接クラウドへアクセスする時代において、もはや守るべき「境界」は消失しています。
そこで不可欠となるのが、「誰も信用しない、常に検証する」を基本原則とする「ゼロトラスト」の思想へのシフトです。
ゼロトラストネットワークアクセスの実装
ゼロトラストネットワークアクセス(ZTNA)では、ユーザーが社内にいるか社外にいるかにかかわらず、SaaSへのアクセスごとに「ユーザーの正当性」「端末の安全性」「場所や時間帯の妥当性」をリアルタイムで厳格に検証し、動的にアクセス権を認可します。従来のようにVPN接続後は自由にアクセスという考え方ではなく、継続的な信頼検証に基づいた段階的なアクセス許可モデルへの転換が求められています。
IDを新たなセキュリティの境界線とする
ゼロトラスト環境において、従来の「ネットワークの壁」に代わる新たなセキュリティの境界線(ペリメータ)となるのが「ID(アイデンティティ)」です。
場所やネットワークがどれだけ変動しようとも、アクセスを試みている「人」と「端末」の識別さえ正確に行えれば、データの安全性は保たれます。したがって、SaaSセキュリティの核心は強固なアイデンティティ管理に集約されます。IDaaSを活用してアイデンティティを企業のセキュリティの中核に据え、ログインユーザーの振る舞い(普段と違う国からのアクセスなど)を検知するリスクベース認証や、文脈に応じたアクセス制御を行うことで、IDという新しい境界線を強固に防衛することが可能になります。
ゼロトラストの理念実現に向けて
このアプローチにより、企業はデジタルトランスフォーメーションを推進しながら、一貫したセキュリティポリシーを維持できます。ID管理の重要性を組織全体で認識し、継続的な改善と監視を通じて、ゼロトラストの理念を実現することが、現代のSaaSセキュリティの最優先課題となっています。
SaaSセキュリティ運用を成功に導く「グランドデザイン」の策定
部分最適から全体構想へ
SaaSのセキュリティ課題に直面した際、多くの企業は「シャドーITにはCASB」「設定ミスにはSSPM」「認証にはIDaaS」といったように、部分最適なツール導入を急ぎがちです。しかし、明確な方針がないまま個別に対策を乱立させると、管理コンソールが乱立して運用コストが肥大化し、アラートの過多によってセキュリティ担当者が疲弊する「アラート疲れ」を引き起こします。
セキュリティ運用を成功させるためには、部分最適ではなく、自社が目指すべき理想のセキュリティ環境を描いた「全体構想(グランドデザイン)」の策定が先決です。
ロードマップの策定と段階的改善
国際的なセキュリティ基準(NISTのサイバーセキュリティフレームワークなど)を参考にしながら、「識別・防御・検知・対応・復旧」の各フェーズにおいて、自社がどこにリスクを抱えており、どの対策から優先的に投資すべきかのロードマップを描くことが重要です。このロードマップを策定する過程で、現在の運用体制における課題や制約条件を可視化し、段階的な改善計画を立案することで、無駄のない一貫したセキュリティ基盤を構築できます。
関係者の巻き込みと外部支援の活用
グランドデザインの策定には、IT部門だけでなく、経営層・事業部門・法務部門などの関係者を巻き込むことが不可欠です。各部門の視点や要件を反映させることで、セキュリティと事業効率の両立を実現したポリシーが完成します。また、外部のセキュリティコンサルティング企業の支援を活用することで、業界ベストプラクティスや自社に最適なソリューション構成の検討が容易になります。
人と組織による運用体制の構築
グランドデザインを動かすのは、ツールではなく「人」と「組織」です。
どれほど高度なソリューションを導入しても、それを監視し、インシデント発生時に迅速に対処できる運用体制が欠如していれば、絵に描いた餅に終わります。IT部門とセキュリティ部門の役割分担を明確にし、必要に応じて外部の専門事業者(MSS:管理セキュリティサービス)への運用委託も検討すべきです。
ガバナンス強化と従業員教育
同時に、ガバナンス強化のための社内ポリシー策定と従業員教育が不可欠です。「なぜシャドーITが危険なのか」「どのような設定がミスを招くのか」をユーザー自身が理解していなければ、技術的な防御をすり抜ける人為的ミスは防げません。定期的なセキュリティ研修やシミュレーション訓練を通じて、組織全体のセキュリティ意識を醸成することが、持続可能な運用体制の基礎となります。技術・運用・教育が三位一体となったガバナンス体制を敷くことこそが、グランドデザインの最終的なゴールとなるのです。
まとめ:利便性と安全性を両立するSaaSセキュリティの構築へ
本記事では、SaaS利用において企業が押さえるべきセキュリティの全体像を解説してきました。最も重要な前提は「責任共有モデル」を正しく理解し、データ管理やアクセス制御、各種設定の責任は自社にあると自覚することです。アカウント流出やシャドーIT、設定ミスといった特有のリスクに対しては、CASBやSSPM、IDaaSといった先進的なテクノロジーを適切に配置することが有効な盾となります。
さらに、SaaSの特性である「設定の経時的劣化」を防ぐためには、一度の設定で満足せず、定期的な棚卸しと再評価を継続する仕組み作りが欠かせません。
SaaSがもたらすビジネスの俊敏性と利便性は、企業の競争力の源泉です。セキュリティを過剰に厳しくして利便性を損なうのではなく、双方が両立する持続可能な環境を目指さなければなりません。そのためには、場当たり的なツール導入を止め、自社の現状を再評価した上で、長期的な「グランドデザイン」を策定することから始めてください。
人・組織の運用体制を整え、ゼロトラストの思想に基づいた強固なID管理を軸に据えることで、企業は不安なくSaaSの恩恵を最大限に享受できます。
セキュリティと利便性のバランスを保ちながら、デジタルトランスフォーメーション(DX)を推進していくには、技術的な対策だけでなく、組織全体のセキュリティ意識の向上と継続的な改善プロセスが不可欠です。クラウド利用が急速に拡大する中、今こそが自社のSaaSセキュリティ戦略を見直し、安全なクラウド活用を実現する最適なタイミングとなっています。