

システム同士をつなぐ「API連携」という言葉は聞いたことがあるけれど、具体的にどういう仕組みなのか、自社に必要なのかが判断できない。そんな悩みを持つビジネスパーソンは少なくありません。手作業でのデータ入力は時間がかかるし、ミスも多い。ただし、API連携も導入には技術的な知識が必要では?と二の足を踏んでいる方も多いのではないでしょうか。
実は、API連携の基本は非常にシンプルです。異なるシステムやアプリケーション間で、データや機能をやり取りするための専用の窓口を設けることが、すべての始まりです。API連携を理解することで、開発コストの削減、業務の自動化、そして中長期的なビジネス競争力の強化が実現できるのです。
現代のビジネスでは、すべての機能を社内で開発する必要はもうありません。営業支援ツール(CRM)、マーケティングオートメーション、電子署名サービスなど、信頼できる外部サービスとAPIで接続することで、限られたリソースで最大限の成果を生み出せます。これがDX(デジタルトランスフォーメーション)推進における重要な考え方です。本記事では、API連携の仕組みから具体的な導入手順、そして実務上の注意点まで、初心者向けにわかりやすく解説していきます。技術的な難しさを感じる必要はありません。API連携とは何か、なぜ必要なのか、どのように活用するのかを理解すれば、あなたの組織のビジネス効率は劇的に向上するでしょう。
目次
- API連携とは?仕組みと基本概念を初心者向けにわかりやすく解説
- API連携が動く仕組みを例え話で図解!「リクエスト」と「レスポンス」とは?
- API連携で主流の「Web API」とは?RESTとSOAPの違いも解説
- ビジネスでAPI連携が重要視される3つの背景とDXへの貢献
- API連携を導入する5つのメリット|コスト削減から顧客体験の向上まで
- API連携の具体的な活用事例5選|SNSログインから決済、業務自動化まで
- 知っておくべきAPI連携のデメリットと3つのリスク対策
- 安全なAPI連携に不可欠な認証の仕組み|APIキーとOAuthの基本
- API連携をスムーズに進めるための導入手順5ステップ
- API連携の限界と注意点|リクエスト制限や仕様変更への備え
- API連携とCSV・データベース連携の違いは?最適な手段の選び方
- 効率的なAPI連携を実現するツール|iPaaSやETLの役割とは?
- API連携の将来性|AIやIoTとの融合がもたらすビジネスの未来
API連携とは?仕組みと基本概念を初心者向けにわかりやすく解説
API連携の定義と基本的な役割
「API連携」という言葉を耳にすることが増えましたが、その正体を一言で言えば、ソフトウェア同士をつなぐための窓口のことです。APIは「Application Programming Interface」の略称で、異なるシステムやアプリケーション間で、データや機能をやり取りするための仕組みを指しています。
手作業から自動化への転換
通常、自社の販売管理システムと外部の電子署名サービスのように、異なる企業が開発したソフトウェアは、そのままではお互いに対話することができません。以前は、人間が画面を見てデータを手入力で移し替える作業が発生していました。しかし、システムにAPI という専用の窓口を設けることで、プログラムを介して自動的にやり取りが可能になるのです。
外部機能の活用による価値創造
API連携の本質は、単なるデータの受け渡しにとどまりません。むしろ、他社が提供する高度な機能を、自社システムの一部として活用することにあります。例えば、電子契約に必要な署名機能を自社で一から開発しようとすれば、多くの開発コストと専門知識が必要になります。しかし、リーテックス社の「ONEデジ®API」のような外部の専門サービスをAPI経由で呼び出せば、あたかも自社システムの機能であるかのように利用できるようになるのです。
現代のビジネスでは、すべての機能を社内で抱え込む必要はありません。信頼できる外部サービスとAPI で接続することで、自社の業務効率を高め、新たな価値を素早く実現できます。これがDX(デジタルトランスフォーメーション)推進における重要な考え方です。
API連携のメリット
API連携がもたらす最大のメリットは、開発時間とコストの削減です。さらに、必要なときに必要な分だけ機能を利用できるため、システム全体をスリムに保ちながら、高度な機能を実装することが可能になります。また、外部サービスの最新機能を常に活用できるという利点もあります。
API連携における注意点
ただし、API連携には注意点もあります。外部サービスに依存するため、提供元のサービス内容や料金が変わると影響を受ける可能性があります。また、データの安全性やセキュリティ対策も重要です。APIキーなどの認証情報を適切に管理することが、安全なAPI連携を実現するための基本となります。
まとめ:API連携の戦略的価値
このように、API連携は単なる技術的な仕組みではなく、ビジネスの効率化と価値創造を支える戦略的な基盤なのです。本記事では、API連携の具体的な仕組みから、導入時のポイント、そして実務上の注意点までを、わかりやすく解説していきます。
API連携が動く仕組みを例え話で図解!「リクエスト」と「レスポンス」とは?
API連携がどのように動いているのかを理解する上で、最も重要な概念が「リクエスト」と「レスポンス」です。この二つの関係を理解できれば、API連携の仕組みの大半が見えてきます。
レストランの注文に例えるリクエストとレスポンス
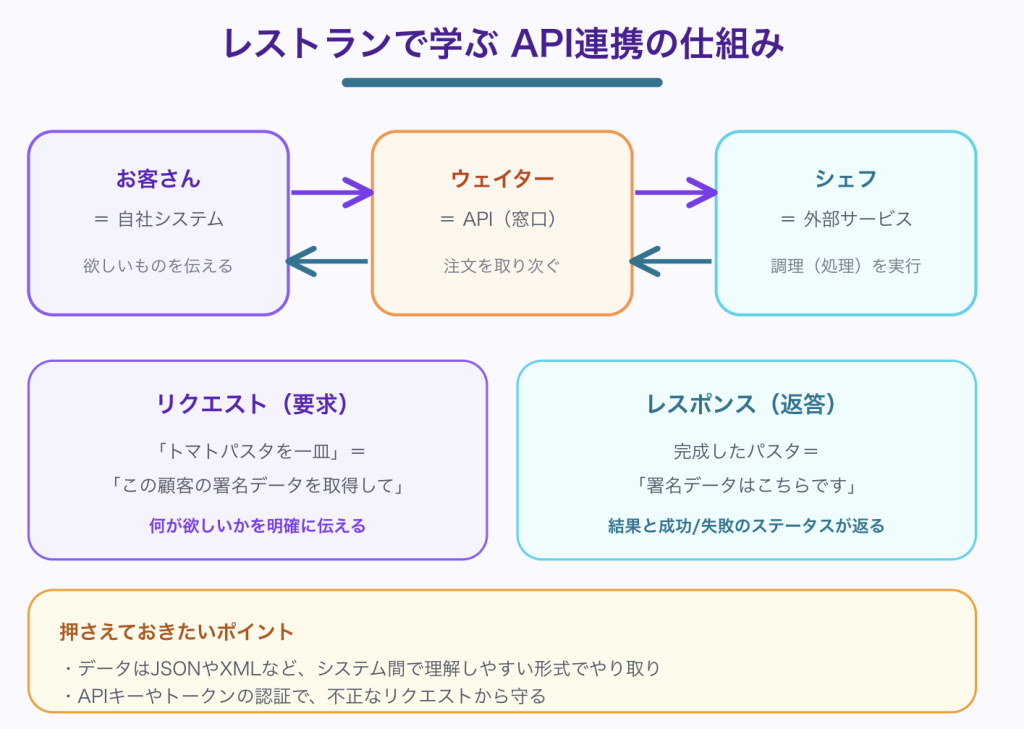
レストランでの注文風景を思い浮かべてみてください。ユーザーがウェイターに「トマトパスタを一皿、お願いします」と伝えます。これが「リクエスト」です。お客さんが何を欲しいのか、どのような内容を求めているのかを、明確に伝える行為です。その後、厨房でシェフがそのリクエストを受け取り、実際にトマトパスタを調理し、完成したパスタをウェイターが客に運んできます。この完成したパスタが「レスポンス」です。つまり、リクエストに対する返答、または結果のことを指しています。
API連携も、この仕組みと全く同じです。あるシステムが別のシステムに対して「この顧客の署名データを取得してください」というリクエストを送ります。するともう一方のシステムは、その要求を受け取り、処理を実行し、「署名データはこちらです」というレスポンスを返すのです。このやり取りが数秒の単位で自動的に行われるため、人間が手入力する手間が発生しないというわけです。
リクエストとレスポンスのデータ形式
リクエストとレスポンスは、特定の形式に従って行われます。最も一般的な形式がJSONやXMLと呼ばれるデータ表現方法です。これらは、複雑な情報をシンプルな構造で表現できるため、異なるプログラミング言語のシステム間でも理解しやすいのです。例えば、JSONでは顧客名や金額などの情報を階層的に整理して送受信できます。
API連携の処理フロー
API連携の処理フロー全体を見ると次のようになります。まず、自社システムがAPIサーバーに対してリクエストを送信します。そのリクエストには、何を求めているのか、どのような条件なのかが明記されています。APIサーバーはそのリクエストを受け取り、内部で処理を実行します。処理が完了したら、結果をレスポンスとして自社システムに返送するのです。このレスポンスには、要求された情報やステータス(成功か失敗かなど)が含まれています。
セキュリティと認証の重要性
セキュリティの観点から見ると、このやり取りの中で認証が非常に重要な役割を果たします。APIキーやトークンと呼ばれる認証情報を事前に設定することで、不正なリクエストからシステムを守ります。誰でも自由にアクセスできては、データの流出やトラブルにつながるからです。
実例:ONEデジ®APIでの電子署名
例えば、リーテックス社の「ONEデジ®API」を使って電子署名を行う場合も、このリクエスト・レスポンスの仕組みが動いています。自社システムから「このPDFに署名を追加してください」というリクエストを送ると、ONEデジ®APIが署名処理を行い、署名済みのファイルをレスポンスとして返す、という流れになります。
API連携の基本と安全性確保
このように、リクエストと レスポンスという単純な仕組みを通じて、複数のシステムが協力し合い、複雑なビジネスプロセスが自動化されるのです。理解しておくべき点は、この通信の相手先が信頼できるか、セキュリティは万全かという確認です。安全なAPI連携を実現するために、こうした基本的な仕組みを押さえておくことが大切です。
API連携で主流の「Web API」とは?RESTとSOAPの違いも解説
API連携を実現する方法はいくつかありますが、現在、最も広く使われているのが「Web API」です。Web APIは、インターネットを通じて、ブラウザやアプリケーションから外部システムの機能を利用できる仕組みを指しています。
REST APIとSOAP APIの基本的な違い
Web APIの中でも、特に重要な二つの方式が「REST API」と「SOAP API」です。この二つは、リクエストとレスポンスをやり取りする際の通信方法や設計思想が大きく異なります。それぞれの特徴を理解することで、自社に適したAPI連携の方法を選択できるようになります。
REST APIの特徴とメリット
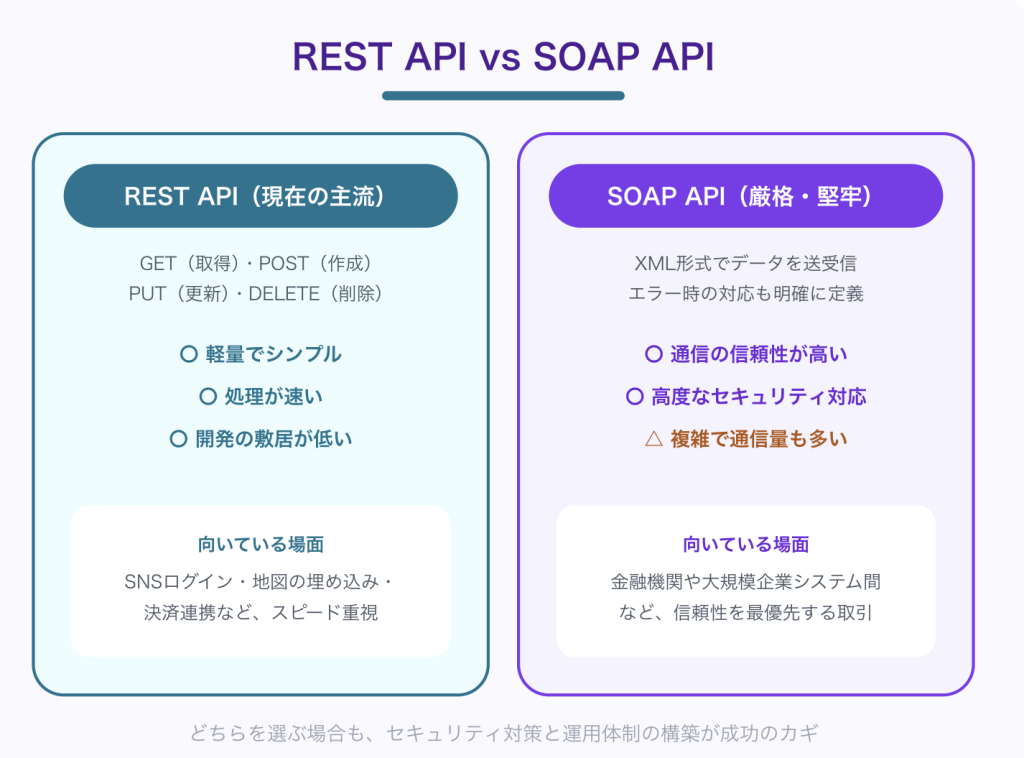
REST APIは、現在のWebサービスの主流となっている方式です。RESTとは「Representational State Transfer」の略で、シンプルで分かりやすい設計原則に基づいています。REST APIでは、データやリソースに対して「GET(取得)」「POST(作成)」「PUT(更新)」「DELETE(削除)」といった基本的な操作を行います。例えば、顧客データを取得したければGETコマンドを送り、新しい顧客情報を追加したければPOSTコマンドを送るというように、操作が直感的で分かりやすいのが特徴です。
REST APIの大きなメリットは、軽量でシンプルだという点です。通信量が少なくて済むため、処理速度が速く、クラウド環境での運用にも向いています。また、多くのプログラミング言語で標準的にサポートされており、開発の敷居が低いというメリットもあります。SNSのログイン機能やGoogleマップの埋め込み、決済システムとの連携など、現代のWebサービスの大多数がREST APIを採用しています。
SOAP APIの特徴と適用場面
一方、SOAP APIは、より厳格で堅牢な通信方式です。SOAPとは「Simple Object Access Protocol」の略で、XMLという複雑な形式でデータを送受信します。SOAP APIは、より高度なセキュリティ対策や、複雑なトランザクション管理が必要な場合に適しています。特に金融機関や大規模企業システム間での通信では、SOAP APIが今でも多く利用されています。
SOAP APIの特徴は、その堅牢性です。通信の信頼性が高く、エラーが発生した場合の対応方法も明確に定義されています。ただし、その分複雑になるため、開発に高度な専門知識が必要です。また、通信量も多くなるため、処理速度がREST APIよりも遅くなる傾向があります。
どちらのAPIを選択すべきか
REST APIとSOAP APIの選択は、自社のビジネス要件に応じて行う必要があります。スピード重視で、シンプルな連携を求める場合はREST APIが適しています。一方、金融取引や重要な契約管理など、セキュリティと信頼性を最優先とする場合は、SOAP APIの方が向いているかもしれません。
例えば、リーテックス社の「ONEデジ®API」は、REST APIの設計思想に基づいており、システム連携が簡単に行えるよう工夫されています。初期費用ゼロで導入でき、UI/UXの設計も自社で自由に行える点が、REST APIの特徴である柔軟性を活かした構成になっています。
API連携成功のためのポイント
このように、Web APIの方式を理解することで、自社システムに最適な連携手法を選択できます。現在のトレンドとしては、REST APIが主流ですが、業務の特性に応じてSOAP APIを検討する価値もあります。どちらを選択するにせよ、セキュリティ対策と運用体制の構築が、API連携を成功させるための重要なポイントとなります。
ビジネスでAPI連携が重要視される3つの背景とDXへの貢献
現代のビジネス環境において、API連携がなぜこれほど重要視されるようになったのでしょうか。その背景には、大きく3つの理由があります。これらを理解することで、DX(デジタルトランスフォーメーション)推進における API連携の位置づけが明確になります。
SaaS普及によるシステム統合の必要性
第一の背景は、SaaS(クラウドソフトウェア)の急速な普及です。近年、企業は自社システムだけではなく、営業支援ツール(CRM)、マーケティングオートメーション、会計管理システムなど、さまざまな外部サービスを組み合わせて業務を行うようになりました。しかし、これらのサービスはそれぞれ異なる企業によって開発されており、データが各プラットフォームに分散されています。API連携により、これらのバラバラなシステム間でデータを自動で同期できるようになり、業務効率化と情報の一元管理が可能になるのです。
労働力不足への対応
第二の背景は、労働力不足への対応です。日本を含む先進国では、労働人口の減少が加速しており、同じ人数で生産性を向上させることが急務となっています。手作業によるデータ入力や、システム間でのデータ移し替え作業は、明らかに効率が低いばかりか、ヒューマンエラーも発生しやすいものです。API連携による自動化により、人間にしかできない創造的な業務にリソースを集中できるようになります。結果として、限られた人員でも業務効率化と事業成長の両立が期待できます。
ビジネススピードの加速化
第三の背景は、ビジネススピードの加速化です。市場競争が激化する中、企業には迅速な意思決定と、新サービスの迅速な立ち上げが求められています。API連携を活用すれば、既存の高度な機能を外部から借りられるため、ゼロから開発する必要がなくなります。例えば、決済機能が必要な場合、わざわざ金融システムを自社開発するのではなく、決済サービスプロバイダーのAPIを利用すれば、数日でECサイトに決済機能を追加できるのです。
DX推進の中核インフラストラクチャ
これらの3つの背景は、すべてDX推進と直結しています。DXとは、単なるデジタル化ではなく、デジタル技術を活用して、業務プロセスやビジネスモデルそのものを変革することです。API連携は、この変革を実現するための最重要なインフラストラクチャなのです。
契約書管理の実例
具体例として、契約書管理の領域を考えてみましょう。従来は紙の契約書を作成し、印鑑を押す必要がありました。しかし、リーテックス社の「ONEデジ®API」のような電子署名サービスをAPI経由で利用することで、システム上で安全かつ迅速に契約を成立させられます。この一連のプロセスがシームレスに統合されることで、契約完了までの時間を大幅に削減でき、ビジネスのスピードアップにつながるのです。
新たな価値創出への道
API連携による統合は、単なる効率化だけではなく、新たな価値創出ももたらします。複数のシステムからデータを取得し、AIを用いた分析を行うといったことも可能になります。こうした柔軟な組み合わせが、競争力強化につながるのです。DXの時代においては、API連携スキルの有無が、企業の成長力を大きく左右する要因になりつつあります。
API連携を導入する5つのメリット|コスト削減から顧客体験の向上まで
API連携の導入は、単なる技術的な改善にとどまりません。ビジネスの競争力を大きく高める、複数の重要なメリットをもたらします。以下、API連携導入による5つの主要なメリットを解説します。
開発工数とコストの大幅な削減
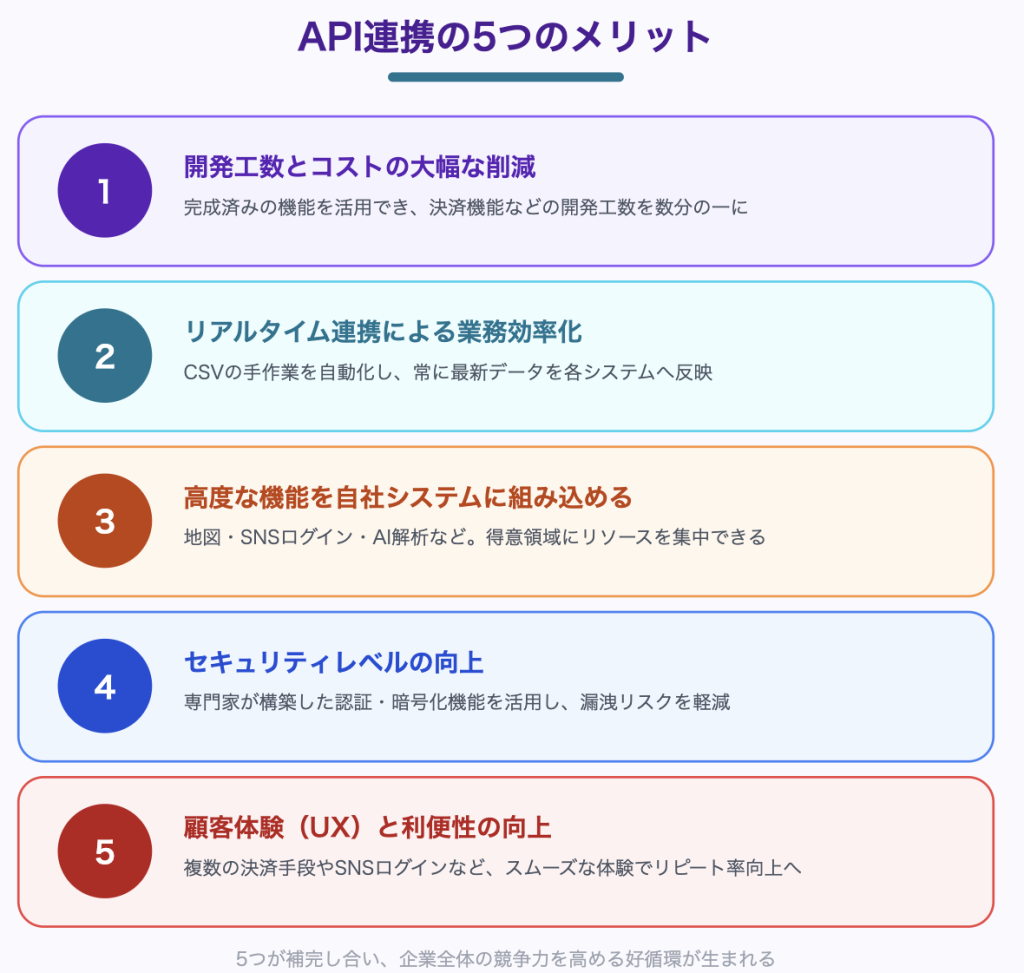
メリット1は、開発工数とコストの大幅な削減です。従来、高度な機能を自社システムに組み込もうとすれば、莫大な開発費と時間がかかっていました。例えば、決済機能を自社開発する場合、金融機関との連携、セキュリティ対策、法律への対応など、多くの課題を抱える必要があります。しかし、決済サービスプロバイダーのAPIを利用すれば、既に完成した高度なソリューションを活用できるため、開発工数を数分の一に削減できます。これにより、浮いたリソースを他の戦略的な業務に充てることが可能になるのです。
リアルタイムでのデータ連携による業務効率化
メリット2は、リアルタイムでのデータ連携による業務効率化です。従来は、異なるシステム間でデータを移し替える際、CSVファイルをダウンロードして、別のシステムにアップロードするといった手作業が必要でした。この過程では、ミスの発生や時間的なロスが避けられません。API連携なら、こうした手作業を完全に自動化でき、常に最新のデータが各システムに反映されます。営業支援ツール(CRM)と会計システムを連携させれば、顧客情報の更新が即座に経理部門に伝わり、請求処理の効率が劇的に向上するといったケースが考えられます。
既存の高度な機能を自社システムに組み込める
メリット3は、既存の高度な機能を自社システムに組み込める点です。Googleマップの地図機能、SNS連携によるログイン機能、AI解析ツールなど、世界中の企業が提供する優れたサービスをAPIを通じて活用できます。これにより、自社が得意な領域に経営資源を集中させながら、顧客に対して高度で多様な機能を提供することが可能になります。リーテックス社の「ONEデジ®API」も、この考え方に基づいており、電子署名という複雑で高度な機能を、簡単に自社システムに組み込めるように設計されています。
セキュリティレベルの向上
メリット4は、セキュリティレベルの向上です。API連携により、認証や暗号化といった高度なセキュリティ機能を専門家が構築したものを活用できます。個人情報を扱う場合、自社だけでセキュリティ対策を完結させようとすると、多大なコストと専門知識が必要になります。しかし、信頼できるサービスプロバイダーのAPIを使うことで、セキュリティ基準の高い通信を実現でき、顧客情報の漏洩リスクを大幅に軽減できるのです。
顧客体験(UX)と利便性の向上
メリット5は、顧客体験(UX)と利便性の向上です。ユーザー側の視点から見ると、API連携により、複数のサービスがシームレスに統合されることで、使いやすく、スムーズな体験が実現します。例えば、ECサイトでクレジットカード決済とQRコード決済の両方に対応させたり、SNSアカウントで簡単にログインできるようにしたりすることで、ユーザーの満足度が高まり、リピート率の向上につながります。
5つのメリットの相互補完関係
これら5つのメリットは、互いに補完し合って、企業全体の競争力を高めます。コスト削減で得た資金を新規事業開発に充て、業務効率化で生まれた時間を顧客対応に充て、セキュリティ強化で信頼を獲得し、その信頼が顧客満足度につながるという好循環が生まれるのです。
API連携導入時の注意点
API連携の導入を検討する際には、このようなメリットを具体的に自社ビジネスに当てはめて、期待される効果を試算することが重要です。導入事例を参考にしながら、自社に最適なAPI連携戦略を立案することをおすすめします。
API連携の具体的な活用事例5選|SNSログインから決済、業務自動化まで
API連携は、理論だけでなく、実際のビジネスシーンで既に多くの企業に活用されています。以下、API連携の代表的な5つの活用事例を紹介します。これらの事例を通じて、自社での応用を検討する際の参考にしていただければと思います。
SNS連携によるユーザーログイン機能
事例1は、SNS連携によるユーザーログイン機能です。多くのWebサイトやアプリでは、FacebookやTwitter、Googleのアカウントを使ってログインできるようになっています。これは、SNS企業が提供するAPIを利用し、ユーザーの認証情報を直接自社システムで管理するのではなく、SNS側に認証を委ねている仕組みです。ユーザー側のメリットは、複数のサイトで異なるパスワードを管理する手間が減り、セキュリティも向上する点です。企業側も、ユーザー認証の仕組みを自社開発する必要がなく、開発コストを大幅に削減できます。
ECサイトへの決済機能の組み込み
事例2は、ECサイトへの決済機能の組み込みです。クレジットカード決済やQRコード決済など、様々な決済手段をECサイトに統合する場合、決済サービスプロバイダーのAPIを活用します。自社でこうした機能を開発しようとすれば、金融機関との複雑な連携や高度なセキュリティ対策が必要になりますが、APIを使えば、既に完成した決済ソリューションを組み込めるため、スムーズに複数の決済手段に対応できます。これにより、ユーザーの利便性が向上し、購買完了率の改善が期待できます。
Webサイト上へのGoogleマップの埋め込み
事例3は、Webサイト上へのGoogleマップの埋め込みです。店舗情報を掲載する際に、地図情報があると顧客にとって非常に便利です。Googleが提供するMaps APIを利用することで、自社サイトに高度な地図機能を簡単に追加できます。ユーザーは、ルート検索や店舗までの移動時間確認など、あらゆる地図機能を利用でき、顧客体験が大幅に向上します。
チャットツールへの通知自動化
事例4は、チャットツール(Slack等)への通知自動化です。営業支援ツール(CRM)で顧客情報が更新されたり、プロジェクト管理ツールでタスクが完了したりした場合、その情報を自動的にSlackに通知するといった活用です。APIを通じた自動化により、チーム内のコミュニケーションが円滑になり、情報の見落としを防げます。
複数システム間の顧客データ同期
事例5は、複数システム間の顧客データ同期です。営業支援ツール(CRM)、マーケティングオートメーション(MA)、会計システムといった複数のシステムを導入している企業では、各システムが独立してデータを保持しがちです。API連携により、顧客情報に更新があった場合、全てのシステムに自動で反映させることが可能になります。これにより、営業、マーケティング、経理といった異なる部署が、常に最新で正確な顧客情報にアクセスでき、意思決定の質が向上します。
契約書管理の自動化事例
特に注目される活用例として、リーテックス社の「ONEデジ®API」を用いた契約書管理があります。従来、契約書は紙で作成され、印鑑を押す必要がありました。しかし、ONEデジ®APIを導入することで、システム上で契約書を作成し、電子署名を付与し、完全に自動化された契約プロセスが実現します。2024年2月には、このONEデジ®の技術が国・地方公共団体の契約書でも使用可能と確認されるなど、信頼性の高さが実績として表れています。紙への印刷後もQRコードから電子上の原本を確認できるため、紙と電子の両方に対応する柔軟な運用が可能です。
API連携戦略の構築に向けて
これらの事例から分かるように、API連携は業界や業務領域を問わず、あらゆるシーンで活用されています。重要なのは、自社のビジネス課題に対して、どのようなAPIが解決策となるかを的確に見極めることです。導入事例を参考にしながら、自社に最適なAPI連携戦略を構築することをおすすめします。
知っておくべきAPI連携のデメリットと3つのリスク対策
API連携は多くのメリットをもたらす一方で、導入にあたってはいくつかのデメリットとリスクを理解しておくことが重要です。これらを事前に把握し、適切な対策を講じることが、安全で効果的なAPI連携の実現につながります。
API連携の3つのデメリット
API連携の最大のデメリットは、外部サービスへの依存性です。自社システムが外部のAPIに依存している場合、その提供元の都合に大きく影響を受けます。例えば、提供元の企業が事業方針を変更してサービスを終了する場合、自社システムも対応が必要になります。さらに、提供元のシステム障害が発生すれば、自社の業務にも直結した影響が生じます。こうした依存性は、事業継続計画(BCP)の観点からも重要な課題です。
二つ目のデメリットは、運用・保守の負荷増加です。API連携を導入すると、複数のシステムが相互に接続されるため、何か問題が発生した場合、どのシステムが原因なのかを特定するのが難しくなります。また、提供元がAPIの仕様を変更した場合、自社システムの修正が必要になる可能性もあります。さらに、セキュリティパッチの適用や、新しいバージョンへの対応といった継続的な保守作業が増えるのです。
三つ目のデメリットは、セキュリティリスクの増加です。APIを通じてデータが外部システムと行き来することになるため、データ漏洩の可能性が高まります。特に、個人情報や機密情報を扱う場合、通信の暗号化、APIキーの厳重な管理、不正アクセスの防止といった対策が必須です。もしセキュリティ対策が不十分であれば、顧客情報の漏洩につながり、企業の信用失墜とコンプライアンス上の問題が発生する可能性があります。
こうしたリスクに対して、3つの対策が有効です。
対策1:提供元の信頼性確認と代替案の準備
対策1は、提供元の信頼性確認と代替案の準備です。API導入前に、提供元の企業が安定しているか、サービス継続の見通しは立っているか、利用者の評価はどうかといった点を入念に調査します。さらに、もし提供元のサービスが終了した場合の代替案を事前に用意しておくことが重要です。複数のAPIを比較検討し、必要に応じて段階的に移行できる体制を整えておくことで、リスクを大幅に軽減できます。
対策2:異常検知とエラーハンドリング体制の構築
対策2は、異常検知とエラーハンドリング体制の構築です。提供元のシステム障害が発生した場合、自社システムが適切に対応できる仕組みを用意することが必要です。例えば、APIへのリクエストがタイムアウトした場合、キャッシュされたデータを使うといった代替処理を設計しておくことが考えられます。また、定期的なシステム監視とログ分析により、問題を早期に発見できる体制を構築することが重要です。
対策3:セキュリティ対策の徹底
対策3は、セキュリティ対策の徹底です。APIキーやシークレットキーは、ソースコードに直書きせず、環境変数や専用の秘密管理ツールで一元管理します。通信は必ずHTTPSで暗号化し、定期的なセキュリティ監査を実施します。また、不正アクセスを防ぐため、APIへのアクセス制限やレート制限の設定も重要です。加えて、従業員教育を通じて、セキュリティ意識を高めることが欠かせません。
これらの対策を講じることで、API連携のリスクを最小化できます。重要なのは、メリットを享受しながらも、潜在的なリスクを常に意識し、組織全体で対策に取り組むという姿勢です。導入前の綿密な計画と、導入後の継続的な改善が、安全で効果的なAPI連携の実現につながるのです。
安全なAPI連携に不可欠な認証の仕組み|APIキーとOAuthの基本
API連携を安全に実現するためには、認証の仕組みを正しく理解し、適切に実装することが不可欠です。認証がなければ、誰でも自由にAPIにアクセスでき、データの盗難や不正な操作につながる可能性があります。ここでは、API連携における2つの主要な認証方式について解説します。
APIキーの基本と実装の簡易性
最も基本的な認証方式が「APIキー」です。APIキーは、APIにアクセスする際に必要となる固有の識別番号のようなものです。利用者がAPI提供元に登録すると、長い文字列からなるAPIキーが発行されます。このキーをリクエストに含めることで、APIサーバーは「このリクエストは認可されたユーザーからのものである」と判定することができるのです。
APIキーの利点は、実装が簡単で、多くのサービスで採用されている点です。ただし、セキュリティの観点からは注意が必要です。もしAPIキーが第三者に知られてしまうと、その人物は自由にそのユーザーになりすましてAPIを利用できてしまいます。そのため、APIキーは絶対にソースコードに直書きしてはいけません。環境変数や専用の秘密管理ツールで厳重に管理することが重要です。さらに、定期的にキーを更新する、不要になったキーは速やかに削除するといった運用も必要です。
OAuth 2.0による高度なセキュリティの実現
より高度な認証方式が「OAuth 2.0」です。これは、ユーザーの機密情報(パスワードなど)を第三者に預けずに、特定の権限だけを与える仕組みです。例えば、SNS連携によるログイン機能を思い浮かべてください。Facebookのアカウントを使ってWebサイトにログインする場合、そのWebサイトにFacebookのパスワードを教える必要がありません。代わりに、Facebookが特定の権限(プロフィール情報の読み取り許可など)を限定的に付与するトークンを発行します。Webサイトはこのトークンを使ってFacebookのAPIにアクセスし、必要な情報だけを取得するのです。
OAuth 2.0の大きなメリットは、ユーザーのプライバシーと安全性が高いという点です。ユーザーは、各サービスに預けるべき権限を明確に制御でき、不要な情報アクセスを防げます。また、万が一トークンが漏洩しても、それは特定の権限だけに限定されているため、パスワード漏洩ほどの深刻な被害にはなりません。さらに、トークンには有効期限を設定できるため、時間経過による自動的な権限失効も可能です。
用途に応じた認証方式の使い分け
APIキーとOAuth 2.0は、用途に応じて使い分けることが重要です。シンプルなサービス間の連携や、社内システムの統合の場合はAPIキーで十分なケースもあります。一方、ユーザーの個人情報を扱う場合や、多くのユーザーがアクセスするサービスでは、OAuth 2.0の採用が推奨されます。
重要書類を扱う電子署名サービスのセキュリティ対策
リーテックス社の「ONEデジ®API」のような電子署名サービスでは、契約書などの重要書類を扱うため、高度なセキュリティ対策が講じられています。APIキーの管理はもちろんのこと、通信時の暗号化、アクセス権限の厳密な制御など、複数のレイヤーでセキュリティが確保されています。
認証の適切な実装がもたらす安全性
認証の仕組みを理解し、適切に実装することは、API連携の安全性を確保するための基本です。導入時には、提供元が推奨する認証方式に従い、セキュリティベストプラクティスを徹底することが、トラブルの予防につながるのです。
API連携をスムーズに進めるための導入手順5ステップ
API連携の導入を成功させるには、計画的で段階的なアプローチが重要です。以下、実務的な5つのステップに沿って、導入プロセスを解説します。これらのステップを順序通りに進めることで、スムーズかつ安全なAPI連携が実現できます。
目的の明確化と必要なAPIの選定
ステップ1は、目的の明確化と必要なAPIの選定です。最初に、「何を実現したいのか」という目的を明確に定義することが不可欠です。例えば、「顧客情報の自動同期を実現したい」「決済機能を追加したい」「契約書の電子署名を導入したい」といった具体的な目的です。目的が曖昧だと、導入後に「期待していたメリットが得られなかった」という事態になりかねません。目的が決まったら、それを実現するための複数のAPIを調査し、自社の要件に最も合致したものを選定します。
API提供元のドキュメント確認
ステップ2は、API提供元のドキュメント(仕様書)の確認です。選定したAPIについて、提供元が公開している仕様書やドキュメントを入念に確認します。APIがどのような機能を提供するのか、どのような制限があるのか、料金体系はどうなっているのか、といった詳細を把握することが重要です。また、提供元のサポート体制や、ユーザーコミュニティが活発であるかも確認しておくと、導入後のトラブル対応がスムーズになります。
開発者アカウント登録と認証情報取得
ステップ3は、開発者アカウントの登録と認証情報の取得です。API利用のため、提供元のサイトに開発者アカウントを登録します。登録時には、会社情報や利用目的などの詳細情報が求められることもあります。登録が完了すると、APIキーやトークンといった認証情報が発行されます。これらの認証情報は、APIにアクセスする際に必須となるものです。情報漏洩を防ぐため、発行直後から厳重に管理することが重要です。環境変数や専用の秘密管理ツールで保管し、チーム内での共有も最小限に留めましょう。
テスト環境での実装と動作確認
ステップ4は、テスト環境での実装と動作確認です。本番環境に導入する前に、必ずテスト環境で動作を検証します。提供元が用意しているテスト用のAPIエンドポイント(テスト環境)を使って、自社システムとの連携が正常に機能するかを確認するのです。この段階では、さまざまなシナリオでテストを行い、想定外の問題がないかをチェックします。例えば、ネットワーク遅延時の対応、エラーが発生した場合のハンドリング、大量データ処理時のパフォーマンスなど、本番運用を想定した包括的なテストが必要です。
本番公開と継続的な運用監視
ステップ5は、本番公開と継続的な運用監視です。テストで問題がないことを確認したら、本番環境への導入に進みます。導入当初は、段階的に運用を開始する方法も考えられます。例えば、まずは限定的なユーザーグループで試行し、問題がないことを確認してから全体へ展開するといったアプローチです。導入後は、APIの応答時間、エラーの発生頻度、利用状況などをモニタリングし、継続的に改善を進めます。
特にAPI連携による契約管理の導入を検討している場合、リーテックス社の「ONEデジ®API」は参考になります。初期費用がゼロで、充実したドキュメントと開発者向けのサポートが用意されているため、このステップを比較的スムーズに進められます。また、UI/UXは自社で自由に設計できるため、既存システムとの親和性を最大限に高めることが可能です。
これら5つのステップを丁寧に実行することで、API連携の導入リスクを最小化し、期待されるメリットを最大限に引き出すことができます。
API連携の限界と注意点|リクエスト制限や仕様変更への備え
API連携は強力なツールですが、その一方で、実務運用における限界と注意点も存在します。これらを事前に理解しておくことが、トラブルを未然に防ぎ、安定した運用につながります。
リクエスト制限(レートリミット)への対応
API連携における最も一般的な制限が「リクエスト制限(レートリミット)」です。多くのAPI提供元は、サーバーへの負荷を管理するため、1時間あたり、または1日あたりのリクエスト数に上限を設定しています。例えば、「1時間に1000回までのリクエストが可能」といった制限です。もし自社システムがこの上限を超えてリクエストを送信しようとすれば、APIは追加のリクエストを拒否し、エラーが発生します。大量のデータを一度に処理する必要がある場合、このリクエスト制限が大きな課題になる可能性があります。対策としては、事前にAPIのドキュメントで制限値を確認し、それに合わせてシステムの処理設計を行うことが重要です。
提供元による仕様変更への備え
二つ目の注意点は、提供元による仕様変更です。API提供元は、ビジネス上の理由やセキュリティ上の理由から、APIの仕様を変更することがあります。例えば、必須パラメータが追加されたり、レスポンスのデータ形式が変わったりといったことが考えられます。仕様変更が通知されずに行われたり、準備期間が短かったりすると、自社システムが予期せず動作しなくなる可能性があります。対策としては、提供元からのアップデート情報を定期的にチェックし、変更に備えて段階的なテストを実施することが有効です。
海外製APIのタイムゾーン問題
三つ目の注意点は、海外製APIを利用する場合のタイムゾーン問題です。提供元のサーバーが別の国にある場合、タイムゾーンの差が思わぬトラブルを引き起こすことがあります。例えば、日本時間と海外のサーバー時間に大きなズレがあると、スケジュール実行や時間ベースのデータ抽出で誤りが生じる可能性があります。あらかじめ提供元のタイムゾーン設定を確認し、必要に応じて時刻の変換処理を組み込むことが重要です。
従量課金制による予想外のコスト増加
四つ目の注意点は、従量課金制による予想外のコスト増加です。API の料金体系の多くは、使用量に応じた従量課金になっています。利用量が予定を大きく超えた場合、想定していなかった高額な請求が発生する可能性があります。導入前に、想定される月間利用量を正確に見積もり、料金シミュレーションを行うことが必要です。また、導入後も月々の利用状況を監視し、急激な増加がないかをチェックする体制を構築することが重要です。
データの整形と変換処理の負担
五つ目の注意点は、データの整形と変換がAPI連携だけでは完結しないという点です。異なるシステム間でデータを連携させる場合、データ形式や内容を調整する「変換処理」が必要になることが多いものです。APIは単にデータを送受信するだけであり、複雑なデータ変換は別のツールや処理が必要になる場合があります。この点を過小評価すると、導入後に予期しない開発工数が発生します。
安定したAPI連携運用のための必須対策
こうした限界や注意点に対応するため、事前の綿密な計画と、導入後の継続的な監視が欠かせません。提供元のドキュメントを熟読し、想定されるシナリオでテストを行い、トラブル時の対応策をあらかじめ用意しておくことが、安定したAPI連携運用を実現するための要です。
API連携とCSV・データベース連携の違いは?最適な手段の選び方
システム間のデータ連携を実現する方法は、API連携だけではありません。CSV連携やデータベース直接連携といった選択肢も存在します。それぞれの特徴を理解し、自社のニーズに最適な手段を選択することが重要です。
CSV連携の特徴と課題
CSV連携は、最も基本的で一般的なデータ連携方法です。CSVは「Comma Separated Values」の略で、データをテキスト形式で表現したファイルです。手順としては、送信元システムからデータをCSV形式でダウンロードし、そのファイルを受信元システムにアップロードするという流れになります。このアプローチの利点は、実装が極めてシンプルで、特別な技術知識がなくても対応できる点です。また、コストもほぼかかりません。
ただし、CSV連携には大きな限界があります。リアルタイム性がなく、手作業によるダウンロードとアップロードが必要になるため、時間的なロスが生じます。また、人間が介入するため、ファイルの移し間違えや、ファイル形式の誤りといったヒューマンエラーが発生しやすいのです。さらに、大量のデータを扱う場合、ファイルサイズが大きくなり、処理に時間がかかることもあります。
データベース直接連携のメリットとデメリット
次に、データベース直接連携という方法があります。これは、2つのシステムが持つデータベースに対して、直接接続してデータをやり取りする方法です。処理速度が非常に速く、データのリアルタイム同期が可能です。また、複雑なデータ操作も容易に実行できます。
しかし、データベース直接連携にはセキュリティ上の大きなリスクがあります。データベースへの直接接続を許可することは、相手方に自社の基幹システムへのアクセス権を与えることと同じです。もし相手方のシステムがハッキングされれば、自社のデータが流出する危険性が高まります。また、システムの依存性が強まり、保守が複雑になるというデメリットもあります。
API連携がもたらす最適なバランス
API連携は、これら2つの方法の中間に位置する選択肢です。リアルタイム性を持ちながら、セキュアな通信が実現できるという点が大きなメリットです。APIを通じた連携であれば、相手方に対して必要な機能だけを公開でき、データベースに直接アクセスさせることはありません。また、認証機能により、不正アクセスを防ぐことができます。
連携方法の選択基準
選択の判断基準は、以下のようにまとめられます。処理量が少なく、リアルタイム性が不要な場合はCSV連携で十分です。コストを抑えたい場合も、この方法が有効です。一方、リアルタイムなデータ同期が必要で、かつセキュリティを重視する場合はAPI連携が最適です。ただし、API連携には導入にかかるコストと時間が必要になります。データベース直接連携は、セキュリティ上の理由からは推奨されません。
段階的なアプローチと長期的な視点
実務的には、段階的なアプローチも考えられます。例えば、初期段階ではCSV連携で運用を開始し、処理量が増加したり、リアルタイム性が必要になったりした時点でAPI連携への移行を検討するといった方法です。リーテックス社の「ONEデジ®API」のような電子署名サービスを導入する場合は、セキュリティと法的要件を満たす観点からもAPI連携が最適な選択肢となります。
重要なのは、現在のニーズだけでなく、将来の事業成長を見据えた選択をすることです。拡張性と保守性を考慮すれば、API連携への投資は中長期的には高いリターンをもたらすのです。
効率的なAPI連携を実現するツール|iPaaSやETLの役割とは?
API連携を実現する際、従来はプログラミングの専門知識を持つエンジニアが必要でした。しかし、近年登場した「iPaaS」や「ETLツール」といった専門ツールにより、プログラミングの知識がなくても、効率的にAPI連携を構築できるようになっています。
iPaaSとは何か
iPaaSは「Integration Platform as a Service」の略で、クラウド上で複数のシステムやアプリケーションを統合するためのプラットフォームです。GUI(グラフィカルユーザーインターフェース)を使ってマウスやタッチ操作で連携を設定できるため、プログラミングコードを書く必要がありません。例えば、営業支援ツール(CRM)とマーケティングオートメーション(MA)を連携させたいという場合、iPaaSなら画面上で「CRMのこのデータをMAのこの項目に連携する」という設定を行うだけで完了します。
iPaaSの大きなメリットは、導入の迅速さです。従来のカスタム開発であれば、要件定義から実装、テストまでに数ヶ月を要することも珍しくありませんでした。しかし、iPaaSなら数日から数週間で運用を開始できます。また、提供元が定期的にアップデートを行うため、常に最新の機能を利用でき、セキュリティパッチも自動的に適用されます。
ETLツールの特徴
一方、ETLツールは「Extract(抽出)、Transform(変換)、Load(書き出し)」の3つのプロセスを自動化するツールです。複数のデータソースからデータを抽出し、必要に応じてデータを整形・変換し、目的のシステムに書き出すという一連の処理を、設定により実現します。APIだけでは対応できない複雑なデータ変換が必要な場合に特に有効です。
例えば、複数の営業システムから顧客データを収集し、データの形式を統一してから、統一されたデータベースに格納したいという場合があります。こうした場合、単純なAPI連携では足りず、データの整形や重複排除といった処理が必要になります。ETLツールを使えば、こうした複雑な処理フローをGUIで設計でき、定期的に自動実行させることができるのです。
iPaaSとETLの使い分け
iPaaSとETLの使い分けの目安は、以下のようにまとめられます。システム間での単純なデータ連携や、リアルタイム同期が必要な場合はiPaaSが向いています。一方、大規模データの抽出、複雑な加工処理、定期バッチ処理などが必要な場合はETLツールが適しています。実務的には、両者を組み合わせて使用するケースも多くあります。
代表的なツール
代表的なiPaaSプラットフォームには、Zapier、Anyflow、Integromat等があります。ETLツールとしては、Talend、Apache Nifi、AWS Glueなどが知られています。これらのツールの多くは、無料トライアルやスターター向けの低額プランを用意しているため、導入前に試用することが可能です。
DX推進への活用
プログラミングスキルのない部門でもAPI連携を検討できるようになったことで、DX推進の門戸が大きく広がっています。リーテックス社の「ONEデジ®API」のような高度な機能を持つAPIでも、これらのツールを組み合わせることで、より簡単に導入・運用できるようになっています。
自社にエンジニアリソースが限定的な場合、こうしたノーコード・ローコードツールの活用は、API連携導入を加速させるための有効な戦略となるのです。
API連携の将来性|AIやIoTとの融合がもたらすビジネスの未来
API連携の将来性は、AI(人工知能)やIoT(モノのインターネット)といった先端技術との融合にあります。これらの技術とAPI連携が組み合わさることで、ビジネスの在り方は大きく変わろうとしています。
生成AIとAPI連携による業務革新
生成AIの登場により、API連携の活用シーンが急速に拡大しています。例えば、ChatGPTなどの生成AIサービスが提供するAPIを、企業の業務システムと連携させることで、顧客対応の自動化や文書作成の効率化が実現できます。営業支援ツール(CRM)にAI APIを組み込めば、顧客データから自動的に営業提案を生成したり、最適な営業タイミングを提示したりすることが可能になるのです。こうした応用により、人間にしかできない創造的な業務に経営資源をシフトさせることが可能になります。
IoTデータの収集と分析
IoT機器からのリアルタイムデータ収集もまた、API連携が重要な役割を担う領域です。工場の生産機械、ビルの空調システム、自動車といったあらゆるモノがインターネットに接続される時代において、これらのデバイスが発生させる膨大なデータをAPI経由でクラウドに集約し、分析する仕組みが不可欠になっています。IoT データの分析により、予防保全や需要予測といった高度なビジネス活動が可能になるのです。
マイクロサービス時代のAPI活用
システム開発のトレンドとしても、「マイクロサービス」というアーキテクチャが主流化しつつあります。これは、大きなシステムを小さな独立したサービスの組み合わせで構成する設計方法です。各サービスがAPIを通じて通信することで、全体として柔軟で拡張性の高いシステムが実現できます。この構造により、企業は変化する市場ニーズに素早く対応できるようになります。
ビジネスモデルの継続的なアップデート
API連携を武器にして、ビジネスモデル自体を継続的にアップデートし続ける企業文化が、今後の競争力を左右します。リーテックス社の「ONEデジ®API」のような高度な機能を提供するAPIが増えることで、企業は自社の強みに経営資源を集中させながら、必要な機能は外部から調達するという戦略的な選択肢を持つことになるのです。
API連携の重要性と導入の考え方
API連携のスキルと理解は、今後ビジネスパーソンに欠かせない知識となるでしょう。導入を検討する際は、単なる技術的な効率化ではなく、自社のビジネス戦略全体の中でどのように位置づけるかを考えることが重要なのです。
「ONEデジ®API」
https://le-techs.com/lp/onedigi-api